وعده امنیت با مرورگر برتینا؛ جستوجوهای کاربران به گوگل میروند
برتینا مرورگرش را با وعده پرداخت امنتر و دسترسی هنگام اختلال اینترنت معرفی میکند، اما بررسی خدمات جستوجو و هوش مصنوعی برتینا، ردگیری جستوجوها و کاستیهای سیاست حریم خصوصی را آشکار میکند.

در پی ابطال گواهیهای امنیتی شماری از بانکهای ایرانی از سوی صادرکنندگان خارجی، بانک مرکزی استفاده از گواهیهای داخلی را در شبکه بانکی دنبال میکند. این گواهیها با استناد به تحریمهای آمریکا و اروپا، حتی پیش از پایان اعتبارشان باطل شدهاند. اکنون نصب گواهی ریشه داخلی روی دستگاه مشتریان، یکی از راهکارهای مطرح برای ادامه دسترسی به خدمات بانکی است که میتواند دامنه اعتماد دستگاه کاربران به مرجع صادرکننده را فراتر از سایت بانک گسترش دهد.
یکی از راههایی که اخیرا برای حل این مشکل به شهروندان پیشنهاد شده، استفاده از مرورگرهای داخلی است. یکی از این مرورگرها «برتینا» محصول شرکت فناوری پیشرفته پارسیان است که با وعده «باز شدن امن سایتهای بانکی و سازمانی دارای مشکل»، کاربران را به دانلود مرورگر خود دعوت میکند.
گزارشهای مرتبط
این شرکت، خدماتی مانند امنیت پرداخت، تحریمشکن رایگان و دسترسی هنگام اختلال اینترنت را کنار هم گذاشته، اما در صفحه معرفی توضیح نمیدهد مشکل اتصال بانکی را چگونه برطرف میکند و مبنای ادعای امنیت بیشتر چیست. بررسی خدمات همراه این محصول نیز نشان میدهد جستوجوها و کلیکهای کاربر به گوگل آنالیتیکس فرستاده میشوند و کوکیهای تحلیلی به صفحه ورود هوش مصنوعی برتینا هم میرسند که سیاست حریم خصوصی منتشرشده شرح روشنی از آنها نمیدهد.
وعدهٔ امنیت بانکی؛ مرورگر چه چیزی را تغییر میدهد؟
مرورگر برتینا برای ویندوز ۶۴بیتی و اندروید عرضه شده و نسخه اعلامشده آن 152.0.7977.43 است. کاربران اندروید میتوانند آن را از فروشگاههای نرمافزار با بهروزرسانی خودکار نصب کنند یا فایل APK نسخه ۶۴بیتی و ۳۲بیتی را مستقیم بگیرند. نسخه ویندوز هم بهصورت فایل exe ارائه شدهاست. نسخه مک و لینوکس هنوز آماده نیست و صفحه نصب وبسایت به شکل برنامه در کروم یا مایکروسافت اج را پیشنهاد میکند. نسخه iOS نیز «بهزودی» اعلام شده است. همچنین این صفحه در مرورگرهای دیگر، از کاربر میخواهد موتور جستجوی برتینا را بهعنوان مرورگر پیشفرض دستگاه انتخاب کند.
در صفحه دانلود مرورگر برتینا، عبارت «باز شدن امن سایتهای بانکی و سازمانی دارای مشکل» در کنار «تحریمشکن رایگان بدون نیاز به VPN» آمده است. صفحه همچنین وعده «استمرار دسترسی به خدمات در شرایط اختلال ارتباط بینالملل» را مطرح میکند. سرویسهای رایگان هوش مصنوعی، ایمیل، مترجم و DNS نیز در همان صفحه معرفی میشوند.
گواهی ریشه برتینا
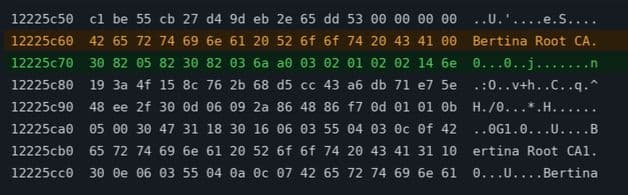
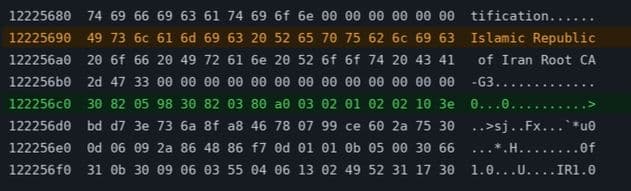
بررسی فایل ویندوزی مرورگر برتینا نشان میدهد دو گواهی ریشه، یکی با نام «Islamic Republic of Iran Root CA-G3» و دیگری با نام «Bertina Root CA»، در کد مرورگر بهعنوان مراجع مورد اعتماد افزوده شدهاند. این اعتماد به خود مرورگر محدود است و بررسی، نصب گواهیها در مخزن اعتماد ویندوز را نشان نداده است.
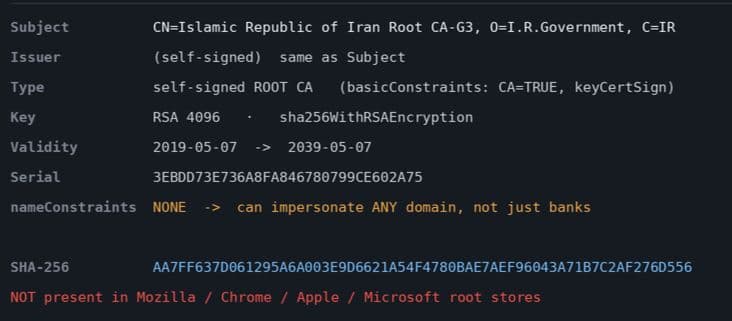
گواهی ریشه میتواند زنجیرهای از گواهیهای سایتها را معتبر جلوه دهد و چون این دو گواهی محدودیت دامنه ندارند، در صورت در اختیار بودن کلید خصوصیشان میتوانند برای دامنههای مختلف گواهی صادر کنند. چنین ساختاری امکان فنی رهگیری ارتباط رمزگذاریشده را ایجاد میکند، اما تحلیل استاتیک بهتنهایی ثابت نمیکند کسی از این امکان برای شنود استفاده کرده یا کلیدهای خصوصی در اختیار چه نهادی است.
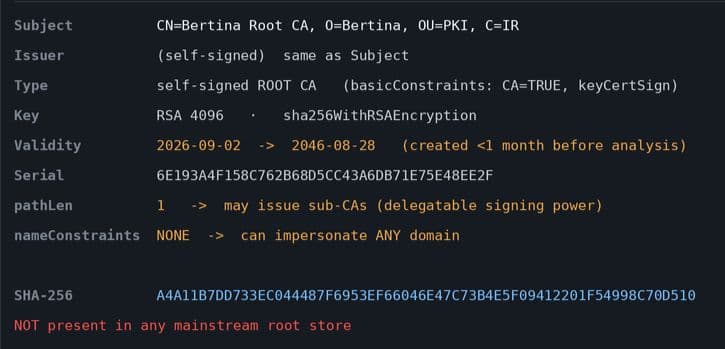
وجود DNS امن اختصاصی برتینا به این معنی نیست که ارتباط کاربران عملا شنود میشود (MITM). چیزی که بررسی کد روشن میکند، افزودن مراجع اعتماد گستردهای به خود مرورگر است، بیآنکه صفحه معرفی محصول سازوکار و دامنه این اعتماد را توضیح دهد. برای سنجش وعده «باز شدن امن» باید روشن شود چه کسی کلیدهای این مراجع را نگه میدارد، مرورگر دقیقا به چه گواهیهایی اعتماد میکند و ترافیک از چه مسیری عبور میکند.
جستوجو و کلیک کاربر به گوگل میروند
در آزمایش سرویس جستوجوی برتینا، عبارت «فاصله زمین تا ماه» وارد شد. پس از کلیک روی یک نتیجه، درخواستی به نشانی www.google-analytics.com/g/collect ثبت شد که اطلاعات آن فراتر از شمارش بازدید بود.
آدرس و عنوان صفحه، هر دو شامل عبارت جستوجو بودند. آدرس نتیجه انتخابشده در اینستاگرام، دامنه آن و موقعیت پنجم نتیجه نیز همراه رویدادی به نام search_result_click ارسال شدند. شناسههای کلاینت و نشست هم در همان درخواست وجود داشتند.
به این ترتیب، موضوع جستوجو و نتیجه انتخابشده، کنار شناسههای تحلیلی به گوگل منتقل شدند. درخواست پاسخ 204 گرفت؛ یعنی ارسال و پاسخگویی مقصد مشاهده شد، هرچند این پاسخ درباره نگهداری یا پردازش بعدی اطلاعات چیزی نمیگوید.
این شناسهها بهخودیخود نام واقعی کاربر نیستند، اما امکان مرتبطکردن رویدادها را در تحلیل رفتار فراهم میکنند. اهمیت یافته نیز در ترکیب دادههاست: ابزار تحلیل فقط از بازدید یک صفحه مطلع نمیشود؛ میتواند عبارت جستوجو و انتخاب بعدی کاربر را در همان رویداد دریافت کند.
آنالیتیکز برتینا
کد صفحه مسیری برای ارسال اطلاعات به analytics[.]bertina[.]ir/api/send داشت. در داده آمادهشده برای این مقصد، رویداد search شامل عبارت جستوجو، شماره صفحه و تعداد نتایج بود. آدرس و عنوان صفحه، زبان مرورگر و اندازه نمایشگر نیز دیده میشدند.
این درخواستها در آزمایش موفق نشدند. مرورگر ابتدا درخواست مقدماتی یا preflight فرستاد، اما پاسخ، هدر لازمِ Access-Control-Allow-Origin را نداشت. در نتیجه، مرورگر درخواست اصلی را در مرحله بررسی مجوز مسدود کرد. همین خطا در تکرار آزمایش بدون پروکسی نیز دیده شد.
پاسخهای 204 این بخش متعلق به درخواستهای مقدماتی بودند و نشانه دریافت محتوای اصلی محسوب نمیشوند. بنابراین، آنچه مستند است، تلاش کد صفحه برای ارسال داده به سامانه آنالیتیکز برتیناست. خطای تنظیمات مانع ارسال در نمونههای مشاهدهشده شد.
کوکیهای جستوجو به هوش مصنوعی هم میرسند
بررسی کوکیها، ارتباط میان خدمات داخلی این مرورگر را نشان داد. سه کوکی با نامهای _ga، _ga_0ZH0BYTQ3G و _ga_9S08S2HQYK برای دامنه bertina[.]ir و مسیر / ثبت شده بودند. این دامنه به سرویس جستوجو محدود نیست. همین کوکیها در هدر درخواست صفحه llm[.]bertina[.]ir/auth مشاهده شدند. مرورگر هنگام مراجعه به صفحه ورود هوش مصنوعی، مقادیر آنها را نیز برای مقصد فرستاده بود. بنابراین، شناسههای تحلیلی دامنه مشترک در درخواست ورودی سرویس هوش مصنوعی هم قابل دریافتاند.
این رفتار میتواند حاصل تنظیم معمول دامنه کوکی باشد؛ اما پیامد آن مشخص است: جابهجایی میان دو زیردامنه، این شناسهها را از درخواست حذف نکردهاست. اگر سامانه دریافتکننده آنها را ثبت و با دادههای دیگر مرتبط کند، امکان پیوند مراجعهها فراهم میشود.
وجود شناسه در درخواست با ادغام سوابق در پایگاه داده تفاوت دارد. شواهد حاضر، انتقال کوکیها را نشان میدهند؛ استفاده عملی از آنها برای اتصال سابقه جستوجو به حساب هوش مصنوعی، از بیرون مشاهده نشده است.
هوش مصنوعی برتینا
صفحه هوش مصنوعی برتینا دو گزینه با نامهای «Qwen 3» و «Bertina LLM» نشان میدهد. Qwen3 خانوادهای از مدلهای زبانی است که تیم Qwen در گروه علیبابا ساخته؛ این مدلها متن کاربر را پردازش میکنند و پاسخ میدهند. اما «Bertina LLM» نامی است که برتینا برای گزینه دیگر نمایش میدهد و صفحه مشخص نمیکند پشت آن چه مدلی قرار دارد یا کجا اجرا میشود. با وجود عبارت «محلی و خصوصی»، ساخت حساب به واردکردن نام، ایمیل، شماره موبایل و رمز عبور نیاز دارد و شماره موبایل اجباری است.
الزام شماره موبایل، امکان پیوند حساب با هویت فرد را مطرح میکند. اگر گفتگوها نیز همراه حساب نگهداری شوند، محتوای پرسشها میتواند به همان حساب متصل باشد. در این آزمایش ثبتنام تکمیل نشد؛ تأیید مالکیت شماره و رفتار سرویس پس از ورود بررسی نشدهاند.
پاسخ عمومی /api/config، نام (Bertina Open WebUI) و نسخه اعلامشده 0.8.12 را نشان میداد. مسیر /api/version نیز همان نسخه را اعلام میکرد. این یافته، رابط مورد استفاده را معرفی میکند؛ استفاده از Open WebUI بهخودیخود ایراد امنیتی یا نشانه نادرستی محصول نیست. از نام رابط نیز نمیتوان محل پردازش، مدل واقعی یا شرایط نگهداری گفتگوها را نتیجه گرفت.
«محلی» بودن پردازش، حتی در صورت تحقق، پاسخ همه پرسشهای حریم خصوصی نیست. مدت نگهداری، دسترسی مدیران، ارتباط گفتگو با حساب و استفاده از دادهها برای مقاصد دیگر، موضوعات جداگانهاند.
شماره موبایل اجباری برای سرویس «خصوصی»
سیاست حریم خصوصی جستوجوی برتینا، با تاریخ بهروزرسانی آبان ۱۴۰۴، جمعآوری عبارتهای جستوجو، نوع مرورگر و دستگاه، زمان جستوجو و IP «به صورت ناشناس» را اعلام میکند. تحلیل آماری، بهبود سرویس، جلوگیری از سوءاستفاده و رعایت الزامات قانونی نیز در فهرست اهداف آمدهاند.
بنابراین، اصل جمعآوری عبارت جستوجو در سیاست اعلام شده است. فاصله مهم، در توضیح مقصد و جزئیات انتقال قرار دارد: متن نامی از گوگل آنالیتیکس، ارسال آدرس نتیجه کلیکشده یا شناسههای همراه این رویداد نمیبرد.
بخش کوکیها نیز آنها را «ضروری برای عملکرد صحیح سرویس» و شامل تنظیمات جستوجو و ترجیحات کاربری معرفی میکند. این توصیف، کاربرد تحلیلی کوکیهای مشاهدهشده و دامنه مشترک آنها را توضیح نمیدهد.
برتینا میگوید اطلاعات شخصی را نمیفروشد. اما نفروختن اطلاعات، با ارسال داده به ارائهدهنده ابزار تحلیل متفاوت است. همچنین اشاره به SSL، درباره رمزگذاری مسیر ارتباط است و مشخص نمیکند دریافتکننده با دادهها چه میکند.
سیاست، امکان اشتراکگذاری برای رعایت الزامات قانونی را نیز پیشبینی کرده، بدون آنکه گیرندگان یا دامنه داده را مشخص کند. این بند بهتنهایی سند انتقال اطلاعات به نهاد معینی نیست. روش ناشناسسازی IP، مدت نگهداری دادهها و سازوکار اجرایی درخواست حذف نیز در متن ارائهشده توضیح داده نشدهاند.
صفحه دانلود مرورگر به این سیاست پیوند میدهد، اما متن سیاست صراحتاً درباره سرویس جستوجوست. در نتیجه، قواعد پردازش داده در خود مرورگر، تحریمشکن و گفتگوهای هوش مصنوعی را بهطور مشخص پوشش نمیدهد.
گواهی سایت، امنیت مرورگر را ثابت نمیکند
دو وبسرویس جستوجو و هوش مصنوعی در اتصالهای بررسیشده، همان گواهی *.bertina[.]ir را با صادرکننده Certum DV TLS G2 R39 CA ارائه کردند. زنجیره نمایشدادهشده برای جستوجو نیز به Certum Trusted Root CA میرسید. پاسخ DNS دریافتشده از نیمسرور برتینا، برای هوش مصنوعی آدرس 185.88.155.164 و برای جستوجو آدرس 185.88.155.45 بود و هر دو با مقصد اتصال مرورگر مطابقت داشتند.
این اطلاعات مربوط به گواهی وبسایتهاست. از آن نمیتوان درباره فهرست ریشههای مورد اعتماد داخل نرمافزار مرورگر برتینا یا نحوه برخورد آن با خطای گواهی بانکها حکم داد. همانطور که گواهی معتبر سایت، مانع ارسال اطلاعات توسط کد خود صفحه به ابزار تحلیل نمیشود.
اعتماد بانکی با توضیحات تبلیغاتی
برتینا با کنار هم گذاشتن مرورگر، جستوجو، هوش مصنوعی و خدمات دیگر، از کاربر میخواهد بخشهای بیشتری از فعالیت آنلاینش را به این مجموعه بسپارد. در چنین ساختاری، حریم خصوصی هر خدمت را نمیتوان فقط از نام یا صفحه معرفی جداگانه آن سنجید؛ دامنه کوکیها و مسیر انتقال اطلاعات نیز اهمیت دارند.
یافتههای این بررسی مشخصاند: اطلاعات جستوجو و کلیک به گوگل ارسال میشوند، کوکیهای تحلیلی دامنه مشترک به صفحه ورود هوش مصنوعی میرسند و سیاست منتشرشده، این رفتارها را بهروشنی شرح نمیدهد. این شواهد، بهخودیخود انتساب دسترسی به جمهوری اسلامی یا اثبات شنود MITM نیستند.
برای ارزیابی وعده امنیت بانکی، برتینا باید سازوکار اعتبارسنجی گواهیها و مسیر تحریمشکن را توضیح دهد. برای ارزیابی حریم خصوصی نیز باید روشن کند دادههای تحلیلی کجا میروند، چه مدت نگهداری میشوند و آیا میان خدمات و حسابهای کاربری پیوند میخورند. نصب مرورگر برای حل مشکل دسترسی، تصمیمی درباره اعتماد است؛ صفحه تبلیغاتی، بهتنهایی اطلاعات لازم برای این تصمیم را فراهم نمیکند.