گواهی داخلی بانکها چگونه میتواند راه شنود ارتباطات مردم را باز کند؟
بانک مرکزی نصب گواهی ریشه داخلی در دستگاه کاربران را یکی از راههای ادامه خدمات بانکی معرفی کرده است. این تغییر میتواند اعتماد به یک مرجع صدور گواهی را فراتر از سایت بانک گسترش دهد و در صورت سوءاستفاده، زمینه رهگیری ارتباطات رمزگذاریشده را فراهم کند.

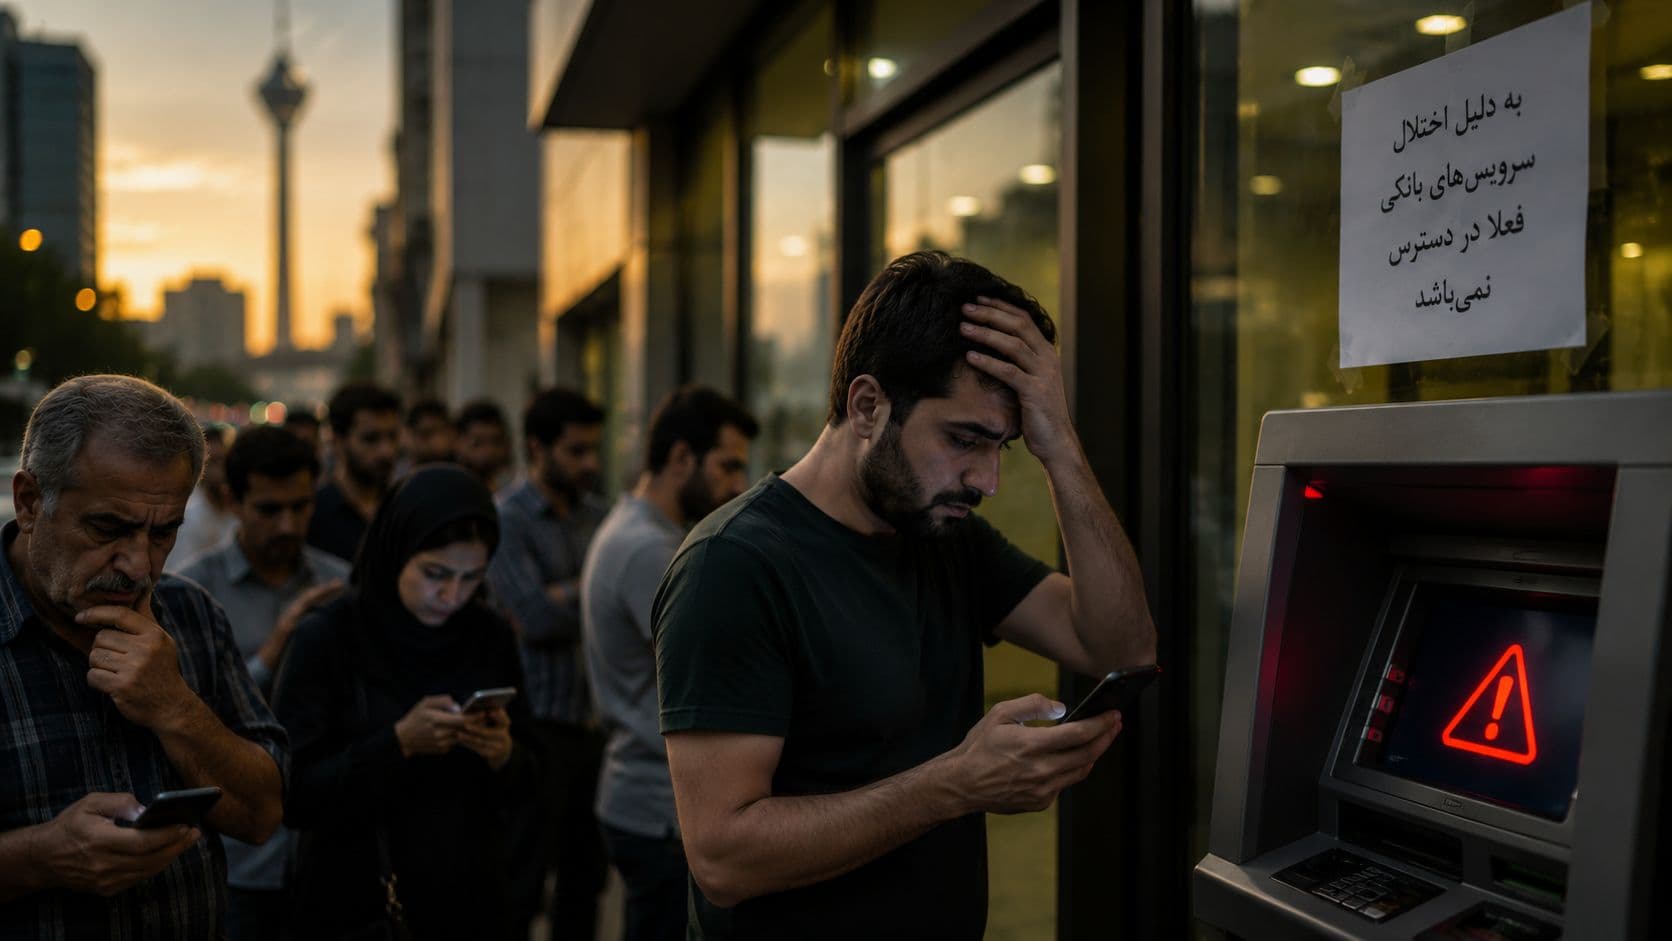
در پی ابطال گواهیهای امنیتی شماری از بانکهای ایرانی از سوی صادرکنندگان خارجی، بانک مرکزی استفاده از گواهیهای داخلی را در شبکه بانکی دنبال میکند. به گفته مقام بانک مرکزی، این گواهیها با استناد به تحریمهای آمریکا و اروپا، حتی پیش از پایان اعتبارشان باطل شدهاند. اکنون نصب گواهی ریشه داخلی روی دستگاه مشتریان، یکی از راهکارهای مطرح برای ادامه دسترسی به خدمات بانکی است که میتواند دامنه اعتماد دستگاه کاربران به مرجع صادرکننده را فراتر از سایت بانک گسترش دهد.
یادداشتهای بیشتر
گواهی امنیتی SSL/TLS یک سند دیجیتال است که به مرورگر کمک میکند هویت سایت مقصد را بررسی و ارتباط رمزگذاریشده با آن برقرار کند؛ مثلاً هنگام ورود به اینترنتبانک، اطلاعات حساب در مسیر انتقال برای دیگران قابل خواندن نباشد. این گواهیها را مراجع صدور گواهی، مانند دیجیسرت، سکتگو و سرویس رایگان لتسانکریپت، صادر میکنند. اعتبار آنها برای کاربر به این بستگی دارد که مرورگر، زنجیره صادرکنندگان را تا یک مرجع ریشه مورد اعتماد تأیید کند؛ به همین دلیل، جایگزینی گواهی خارجی با نمونه داخلی میتواند مستلزم تغییر تنظیمات اعتماد مرورگر یا دستگاه باشد.
تا امروز دستکم یازده بانک وارد فرایند دریافت این گواهیها شدهاند و راهکارهای مطرحشده برای رفع مشکل دسترسی مشتریان، شامل تغییر مراجع مورد اعتماد در دستگاههای آنان نیز میشود؛ تغییری که پیامد امنیتی آن میتواند به ارتباطات خارج از خدمات بانکی گسترش پیدا کند. در توضیحات منتشرشده از رجبزاده، رئیس اداره امنیت و هوش مصنوعی بانک مرکزی، نصب و مورداعتماد قراردادن گواهی ریشه روی دستگاه کاربران بهعنوان یکی از راهکارهای موقت مطرح شده است. به گفته او، پس از اطلاعرسانی عمومی، کاربران باید این گواهی را از مسیر رسمی دریافت کنند. آنچه قرار است به فهرست اعتماد سیستمعامل یا مرورگر اضافه شود، گواهی مرجع صادرکننده است.
اعتماد به گواهی ریشه چه معنایی دارد؟
وقتی وارد اینترنتبانک میشوید، مرورگر باید مطمئن شود به همان سایتی وصل شدهاید که آدرسش را وارد کردهاید. گواهی دیجیتال به بررسی این هویت کمک میکند؛ چون رمزگذاری بهتنهایی مانع فرستادن اطلاعات به یک سایت جعلی نمیشود. پایه این سازوکار، استاندارد «X.509» است که در سال ۱۹۸۸ منتشر شد و در دهه ۱۹۹۰، با توسعه SSL و سپس TLS، در ارتباطات امن وب به کار رفت.
مرورگر برای تأیید گواهی سایت، زنجیره صادرکنندگان آن را بررسی میکند تا به یک مرجع ریشه مورد اعتماد برسد. این اعتماد از قبل در مرورگر یا سیستمعامل تعریف شده، یا کاربر و مدیر دستگاه آن را اضافه کردهاند. بنابراین، مورداعتماد قراردادن یک ریشه تازه میتواند فراتر از رفع هشدار سایت بانک اثر بگذارد: اگر محدودیت مشخصی وجود نداشته باشد، گواهیهای همان مرجع برای سایتهای دیگر نیز ممکن است پذیرفته شوند.
خطر برای حریم خصوصی همینجاست. اگر مرجع مورد اعتماد گواهی جعلی صادر کند و عامل حمله در مسیر ترافیک قرار بگیرد، امکان جعل هویت سایت و رهگیری ارتباط فراهم میشود، بدون اینکه مرورگرِ اعتمادکننده لزوماً هشدار بدهد. نصب ریشه بهتنهایی به معنای شنود نیست؛ اما در طرح بانکی باید روشن باشد اختیاری که برای دسترسی به بانک داده میشود، تا کجای ارتباطات کاربر گسترش پیدا میکند.
نرمافزارهای داخلی چگونه گواهی ریشه را به دستگاه کاربران میرسانند؟
صدور گواهی داخلی برای بانکها، بهتنهایی مشکل دسترسی مشتریان را حل نمیکند؛ مرورگر یا برنامهای که به بانک وصل میشود باید مرجع صادرکننده را هم معتبر بشناسد. برای ایجاد این اعتماد، چند مسیر مطرح شده است: افزودن زنجیره گواهی به اپهای بانکی و مرورگرهای داخلی، توزیع آن در رایانههای سازمانی و استفاده از نرمافزارهای پرکاربرد برای رساندن گواهی به دستگاه مردم.
ذرهبین، سرویس ایرانی جستوجو و مرور وب، یکی از این مسیرهاست. زنجیره گواهی مرکز ریشه ایران در مرورگر آن مورد اعتماد تعریف شده است؛ در نتیجه، سایتهای دارای گواهی معتبر از این زنجیره، با هشدار ناشناختهبودن صادرکننده روبهرو نمیشوند. برای رایانههای سازمانی نیز استفاده از نرمافزارهای امنیتی، مانند ضدبدافزار پادویش، بهعنوان راهی برای توزیع گواهی پیشبینی شده است. مذاکره با برخی پیامرسانهای داخلی هم مطرح شده، اما نام آنها و جزئیات اجرای این روش اعلام نشده است.
پیامد امنیتی این روشها به محل نصب و دامنه اعتماد گواهی بستگی دارد. اعتماد درون اپ بانک میتواند به خدمات همان بانک محدود بماند؛ اما اضافهشدن ریشه به فهرست اعتماد سیستمعامل ممکن است بر ارتباطات برنامههای دیگر نیز اثر بگذارد. در این حالت، نرمافزاری که برای پیامرسانی یا حفاظت از رایانه نصب شده، میتواند وسیلهای برای تغییر مرجع تأیید هویت سایتها شود؛ تغییری که اثرش فراتر از دسترسی به اینترنتبانک است.
شنود با گواهی جعلی؛ وقتی مرورگر به مهاجم اعتماد میکند
خطر زمانی شکل میگیرد که مرجع مورد اعتماد برای یک سایت گواهی جعلی صادر کند و عامل حمله نیز بتواند در مسیر ارتباط کاربر قرار بگیرد. در چنین وضعیتی، نرمافزاری که به آن مرجع اعتماد دارد ممکن است گواهی جعلی را معتبر تشخیص دهد و ارتباط را با واسطه مهاجم برقرار کند. مستندات اندروید نیز صدور گواهی جعلی از سوی یک مرجع مورد اعتماد را زمینه آسیبپذیری در برابر مهاجم مستقر در مسیر ارتباط معرفی میکند.
در این حمله که «مرد میانی» نام دارد، واسطه میتواند ارتباط را دریافت و رمزگشایی کند و سپس ارتباط جداگانهای با سایت اصلی برقرار کند. کاربر همچنان یک اتصال رمزگذاریشده میبیند، اما طرفی که به آن اعتماد کرده، لزوماً سایت اصلی نیست.
نصب گواهی ریشه بهتنهایی وقوع چنین حملهای را ثابت نمیکند. همچنین همه برنامهها الزاماً از یک فهرست اعتماد استفاده نمیکنند. برای ارزیابی خطر طرح ایران باید مشخص شود چه ریشهای نصب میشود، چه محدودیتهایی دارد و کدام نرمافزارها به آن اعتماد خواهند کرد.
گواهیهای داخلی چگونه از نظارت عمومی دور میمانند؟
یکی از ابزارهای کشف سوءاستفاده از گواهیها، «شفافیت گواهی» (Certificate Transparency) است. ثبت عمومی گواهیها به صاحبان سایتها و پژوهشگران امکان میدهد صدور غیرمجاز برای یک دامنه را شناسایی کنند.
کرومیوم نشان میدهد که الزام شفافیت گواهی در کروم برای مراجع مورد اعتماد عمومی اعمال میشود. مراجع خصوصی که بهصورت محلی نصب میشوند و سابقه اعتماد عمومی ندارند، مشمول همین الزام نیستند.
پیامد این تفاوت برای طرح بانکی روشن است: اگر اعتماد از طریق نصب ریشه خصوصی برقرار شود، نمیتوان بر الزام معمول ثبت عمومی برای آشکارشدن گواهیهای آن زنجیره تکیه کرد. این وضعیت مدرک صدور گواهی جعلی نیست، اما یکی از سازوکارهای نظارت عمومی بر صدور گواهی را از دسترس خارج میکند.
خدمات بانکی به اعتماد سراسری نیاز ندارند
برای استفاده از گواهی داخلی در یک اپلیکیشن، لزوماً نیازی به تغییر فهرست اعتماد کل دستگاه وجود ندارد. اندروید امکان تعریف مرجع اعتماد اختصاصی برای یک برنامه و حتی دامنههای مشخص در همان برنامه را فراهم کرده است. به این ترتیب، اپ بانک میتواند ارتباط مورد نیاز خود را برقرار کند، بدون اینکه همان اختیار به مرورگر یا برنامههای دیگر منتقل شود.
این راهکار مسئله دسترسی با مرورگر عمومی را بهتنهایی حل نمیکند، اما تفاوت دو انتخاب را نشان میدهد: اعتماد محدود به خدمات بانک، یا اعتماد گستردهتر در دستگاه مشتری. هزینه امنیتی این دو انتخاب یکسان نیست.
خطر استفاده حکومتی از گواهی ریشه سابقه عملی دارد. در سال ۲۰۱۹، گوگل اعلام کرد گواهی «Qaznet Trust Network» را که حکومت قزاقستان از کاربران خواسته بود نصب کنند، برای مقابله با رهگیری و دستکاری ارتباطات مسدود میکند. مرورگرهای دیگر نیز اقدام مشابهی انجام دادند.
اختیاری فراتر از رفع اختلال بانکی
گزارشهای موجود، طرح تغییر مراجع مورد اعتماد در دستگاه کاربران را مستند میکنند. برای سنجش پیامد آن، ملیت صادرکننده یا قدرت الگوریتم رمزگذاری کافی نیست؛ باید دامنه اختیاری روشن باشد که به مرجع جدید داده میشود.
اگر این اختیار به خدمات بانکی محدود نشود، حل اختلال اینترنتبانک با افزایش قدرت یک مرجع داخلی در تأیید هویت سایتهای دیگر همراه خواهد شد. همراهشدن چنین اعتمادی با امکان کنترل مسیر ترافیک، زمینه فنی رهگیری را فراهم میکند؛ درحالیکه الزام معمول شفافیت گواهی نیز لزوماً بر این زنجیره اعمال نمیشود. اهمیت طرح جمهوری اسلامی در همین تغییر است: دسترسی به یک خدمت ضروری میتواند به پذیرش مرجع اعتمادی وابسته شود که اثر آن فراتر از همان خدمت باقی میماند.