زنجیره جاسوسی منتسب به وزارت اطلاعات از پیامرسان تا شنود رایانه
هشدار تازه بریتانیا، آمریکا و هلند از عملیات جاسوسی علیه مخالفان، فعالان و روزنامهنگاران پرده برمیدارد؛ عملیاتی که با جلب اعتماد آغاز میشود و میتواند به سرقت مکاتبات، شنود و انتشار اطلاعات شخصی برای آزار افراد برسد.

پلیس فدرال آمریکا و نهادهای امنیتی بریتانیا و هلند روز ۱۵ سپتامبر ۲۰۲۶ جزئیات تازهای از یک خانواده بدافزاری منتشر کردند که برای جاسوسی از مخالفان جمهوری اسلامی، روزنامهنگاران، فعالان و دیگر افرادی که حکومت ایران آنها را تهدید تلقی میکند استفاده شده است. پلیس فدرال آمریکا (FBI) این خانواده را هویگرام (HEAVYGRAM) مینامد و استفاده از آن را به عوامل سایبری فعال به نمایندگی از وزارت اطلاعات جمهوری اسلامی نسبت میدهد. مرکز ملی امنیت سایبری بریتانیا نیز همین خانواده بدافزاری را با نام چوزن بریک (CHOSEN BRICK) رهگیری میکند.
گزارش افبیآی حاصل بررسی هفت نمونه بدافزار است و سابقه استفاده از این مجموعه را دستکم تا پاییز ۲۰۲۳ دنبال میکند. در کنار آن، هشدار مشترک مرکز ملی امنیت سایبری بریتانیا، افبیآی و سرویس اطلاعات و امنیت عمومی هلند میگوید نمونههای چوزن بریک دستکم از سال ۲۰۲۵ علیه افراد مشخص در کشورهای مختلف، از جمله بریتانیا، آمریکا و هلند، استفاده شدهاند.
از سرقت مقاله تا جاسوسی هدفمند
سابقه این شبکهها به سالها پیش از هویگرام برمیگردد. در سالهایی که خریدوفروش مقاله و پایاننامه در حوالی میدان انقلاب تهران به بازاری آشکار تبدیل شده بود، «مؤسسه مبنا» مدل بسیار گستردهتری برای تهیه منابع علمی ایجاد کرده بود: بر اساس پرونده وزارت دادگستری آمریکا، این شبکه از سال ۲۰۱۳ بیش از ۱۰۰ هزار حساب استاد دانشگاه را هدف گرفت و حدود ۸ هزار حساب را در دانشگاههای آمریکا و دیگر کشورها در اختیار گرفت تا مقاله، پایاننامه، کتاب و دیگر منابع دانشگاهی را سرقت کند. بخشی از این دادهها بعدا از طریق دو وبسایت Megapaper و Gigapaper به مشتریان داخل ایران فروخته میشد. همان شبکه به سرقت اطلاعات دانشگاهی محدود نماند؛ کیفرخواست تکمیلی آمریکا در سال ۲۰۲۶ اعضای آن را به حمله سال ۲۰۱۷ به HBO نیز مرتبط میکند؛ عملیاتی که در آن قسمتهای منتشرنشده، فیلمنامهها و خلاصه داستان «بازی تاجوتخت» و دیگر اطلاعات داخلی HBO سرقت شد و مهاجمان برای انتشارنکردن دادهها میلیونها دلار باج خواستند. این پرونده بخشی از سابقه گستردهتری از عملیات سایبری منتسب به نهادهای جمهوری اسلامی است؛ در پروندهای جداگانه نیز وزارت دادگستری آمریکا هفت هکر وابسته به شرکتهای طرف قرارداد سپاه را به حملات گسترده علیه ۴۶ شرکت، عمدتا در بخش مالی آمریکا، و دسترسی به سامانه کنترل یک سد در نیویورک متهم کرده بود.
یکی از افرادی که در کیفرخواست تازه نامش آمده امیر براتی است؛ هکری که ۲۵ ژوئن ۲۰۲۶ در کوتور مونتهنگرو به درخواست مقامهای آمریکایی بازداشت شد و اکنون پرونده استرداد او به آمریکا در جریان است. هنگام بازداشت او، پیش از انتشار کیفرخواست تکمیلی، شباهت پروندهاش با عملیات مؤسسه مبنا را بررسی شدهبود. وزارت دادگستری آمریکا دو ماه بعد نام براتی را رسما در میان شبکه مبنا قرار داد و او را به مشارکت در تهیه فهرست اهداف، شناسایی شبکهها، ساخت پیامهای فیشینگ، پیگیری عملیات و تبادل اطلاعات حسابهای هکشده متهم کرد. کیفرخواست تکمیلی اوت ۲۰۲۶ در مجموع ۱۷ ایرانی را در این پرونده نام میبرد و شبکهای از هکرهای اجارهای و پیمانکاران سایبری را توصیف میکند که برای نهادهای حکومتی و مشتریان دیگر فعالیت میکردند.
تحقیقات رسانهها تصویر دیگری از ادامه همین شبکه پس از افشای اعضای اولیه مبنا ارائه میدهد. بر اساس منابع این تحقیق، بخشی از اعضای شبکه از اکتبر ۲۰۱۸ فعالیت خود را در قالب پروژهای با نام «سنبل» ادامه دادند که تحت هدایت وزارت اطلاعات قرار داشت. این گزارش سه مقام مرتبط با عملیات سایبری وزارت اطلاعات، «عوضعلی نوریانی»، «مجتبی جوانبخت» و «محمدامین فصیحی دستجردی» را به سنبل و اعضای آن مرتبط میکند و میگوید نیروهای عملیاتی این شبکه سرور، فهرست هدف و ماموریت نفوذ دریافت میکردند. به این ترتیب، هکرها لزوما کارمند رسمی وزارت اطلاعات نبودند؛ شبکهای از پیمانکاران، شرکتهای خصوصی و نیروهای واسطه امکان میداد عملیات برای نهادهای امنیتی انجام شود، بدون آنکه تمام مجریان مستقیما در ساختار اداری آن نهادها قرار داشته باشند.
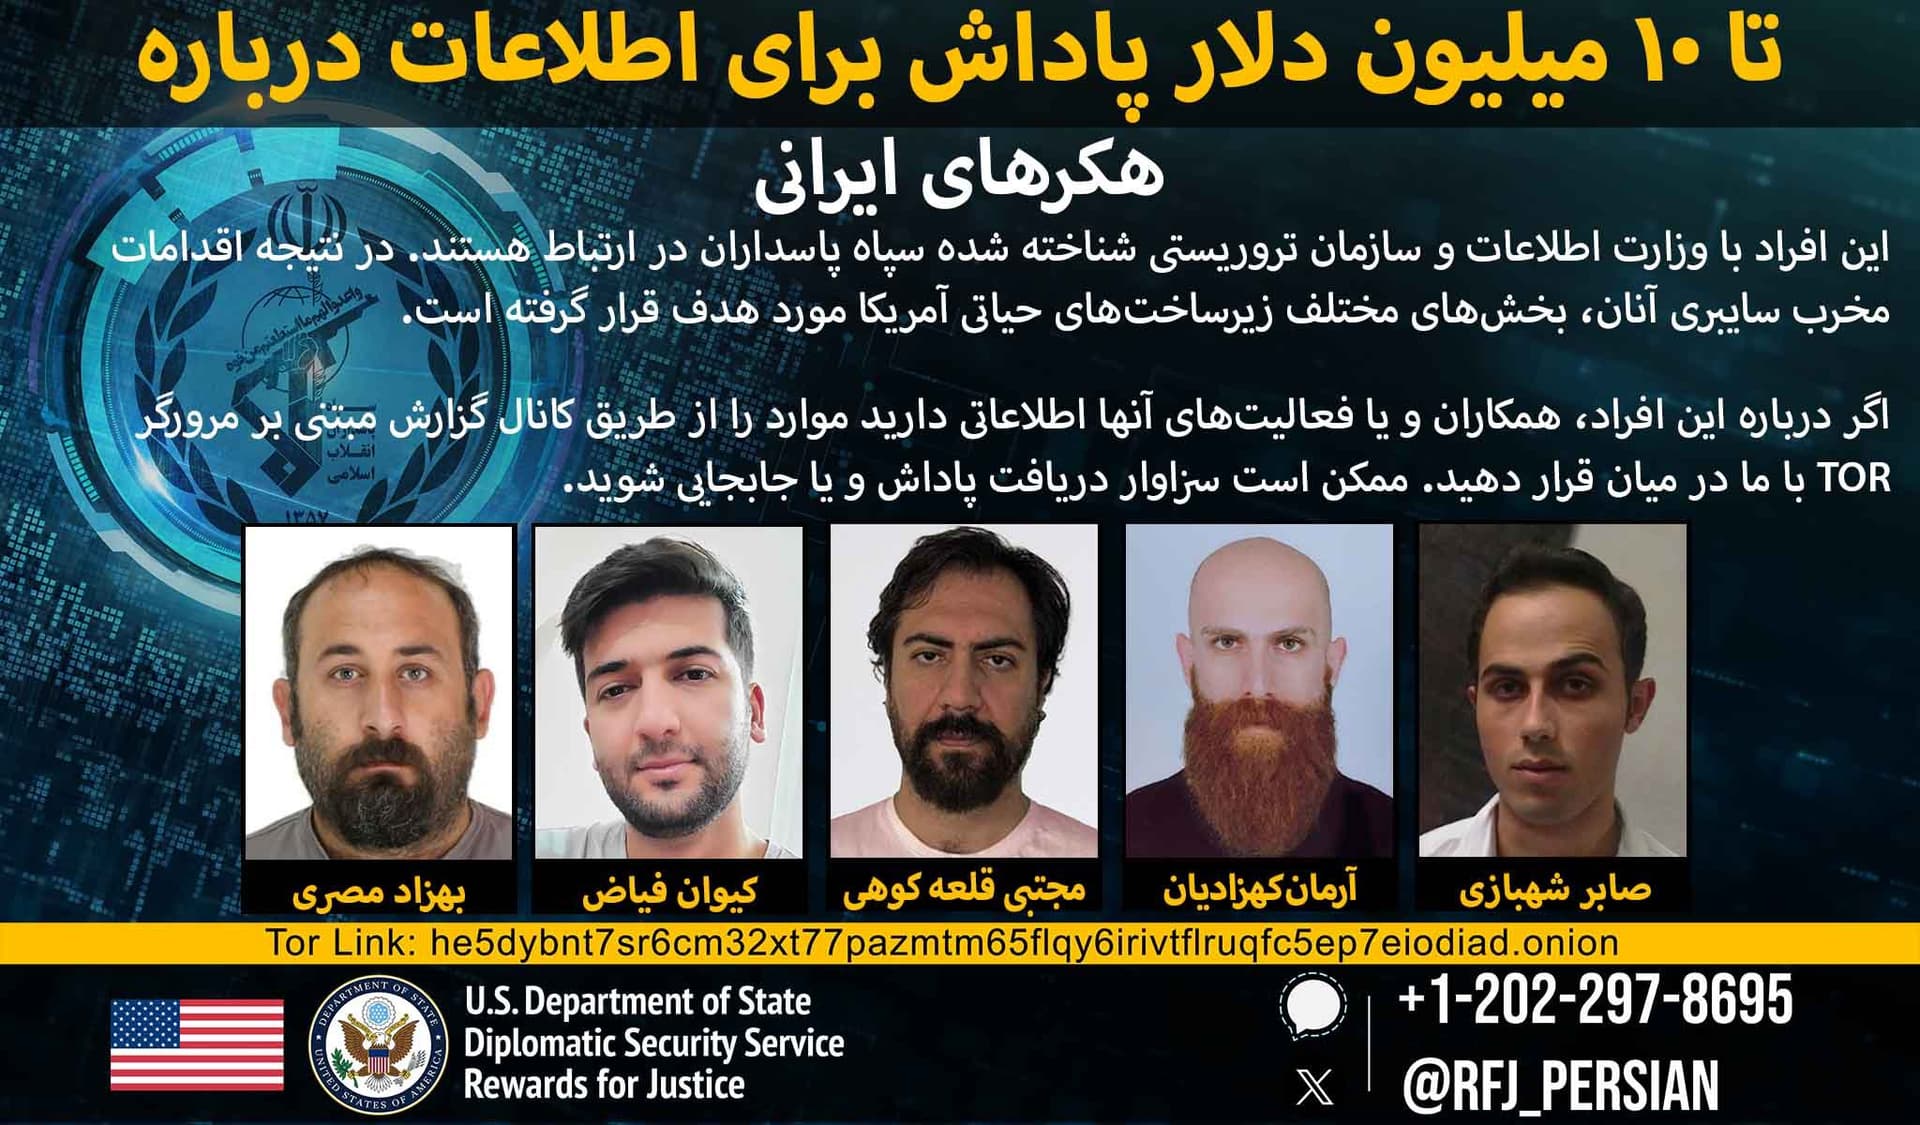
این سابقه یک پرسش مهم درباره هویگرام و چوزنبریک ایجاد میکند. کیفرخواست تازه آمریکا همان افرادی را در شبکه مبنا و عملیاتهای بعدی قرار میدهد که بخشی از آنها بهعنوان هسته پروژه سنبل و پیمانکاران وزارت اطلاعات معرفی شدهاند. از سوی دیگر، روشهای ثبتشده برای این خوشه مانند، شناسایی دقیق قربانی، ساخت فهرست هدف، فیشینگ هدفمند، مهندسی اجتماعی، سرقت اطلاعات حسابها و استفاده از بدافزار برای دسترسی پایدار، با الگوی عملیاتی هویگرام و چوزنبریک همخوانی قابل توجهی دارد. یکی از برداشتها از کنار هم گذاشتن این شواهد این است که HEAVYGRAM/CHOSEN BRICK احتمالا بخشی از جعبهابزار فنی همین اکوسیستم عملیاتی یا شبکههای ادامهیافته از آن است.
حمله با شناخت قربانی آغاز میشود
هویگرام برای انتشار انبوه طراحی نشده است. مهاجم ابتدا فرد مشخصی را انتخاب میکند و درباره او اطلاعات جمعآوری میکند تا بتواند هنگام تماس هویتی قابل باور بسازد. هشدار مشترک سه کشور میگوید مهاجمان ممکن است خود را فردی معرفی کنند که قربانی قبلا میشناخته یا نقش پشتیبانی فنی یک پیامرسان را بازی کنند.
تماس اولیه معمولا در پیامرسانهایی مانند تلگرام و واتساپ انجام میشود. افبیآی علاوه بر این دو سرویس، اینستاگرام را نیز در نمونههای بررسیشده ثبت کرده است. یکی از پوششهای مورد استفاده، پیشنهاد کمک فنی است. مهاجم ابتدا تلاش میکند اعتماد فرد را جلب کند و بعد او را به نصب یک برنامه یا بازکردن یک فایل ترغیب میکند.
در بعضی موارد، از قربانی خواسته شده نرمافزار قانونی دسترسی از راه دور AnyDesk را نصب کند و اطلاعات لازم برای برقراری اتصال را در اختیار طرف مقابل قرار دهد. در مسیر دیگر، مهاجم یک برنامه جعلی برای قربانی میفرستد که پس از اجرا زنجیره آلودگی را آغاز میکند. خود AnyDesk در این سناریو بدافزار نیست؛ مهاجم از قابلیت قانونی آن برای دسترسی به دستگاه سوءاستفاده میکند.
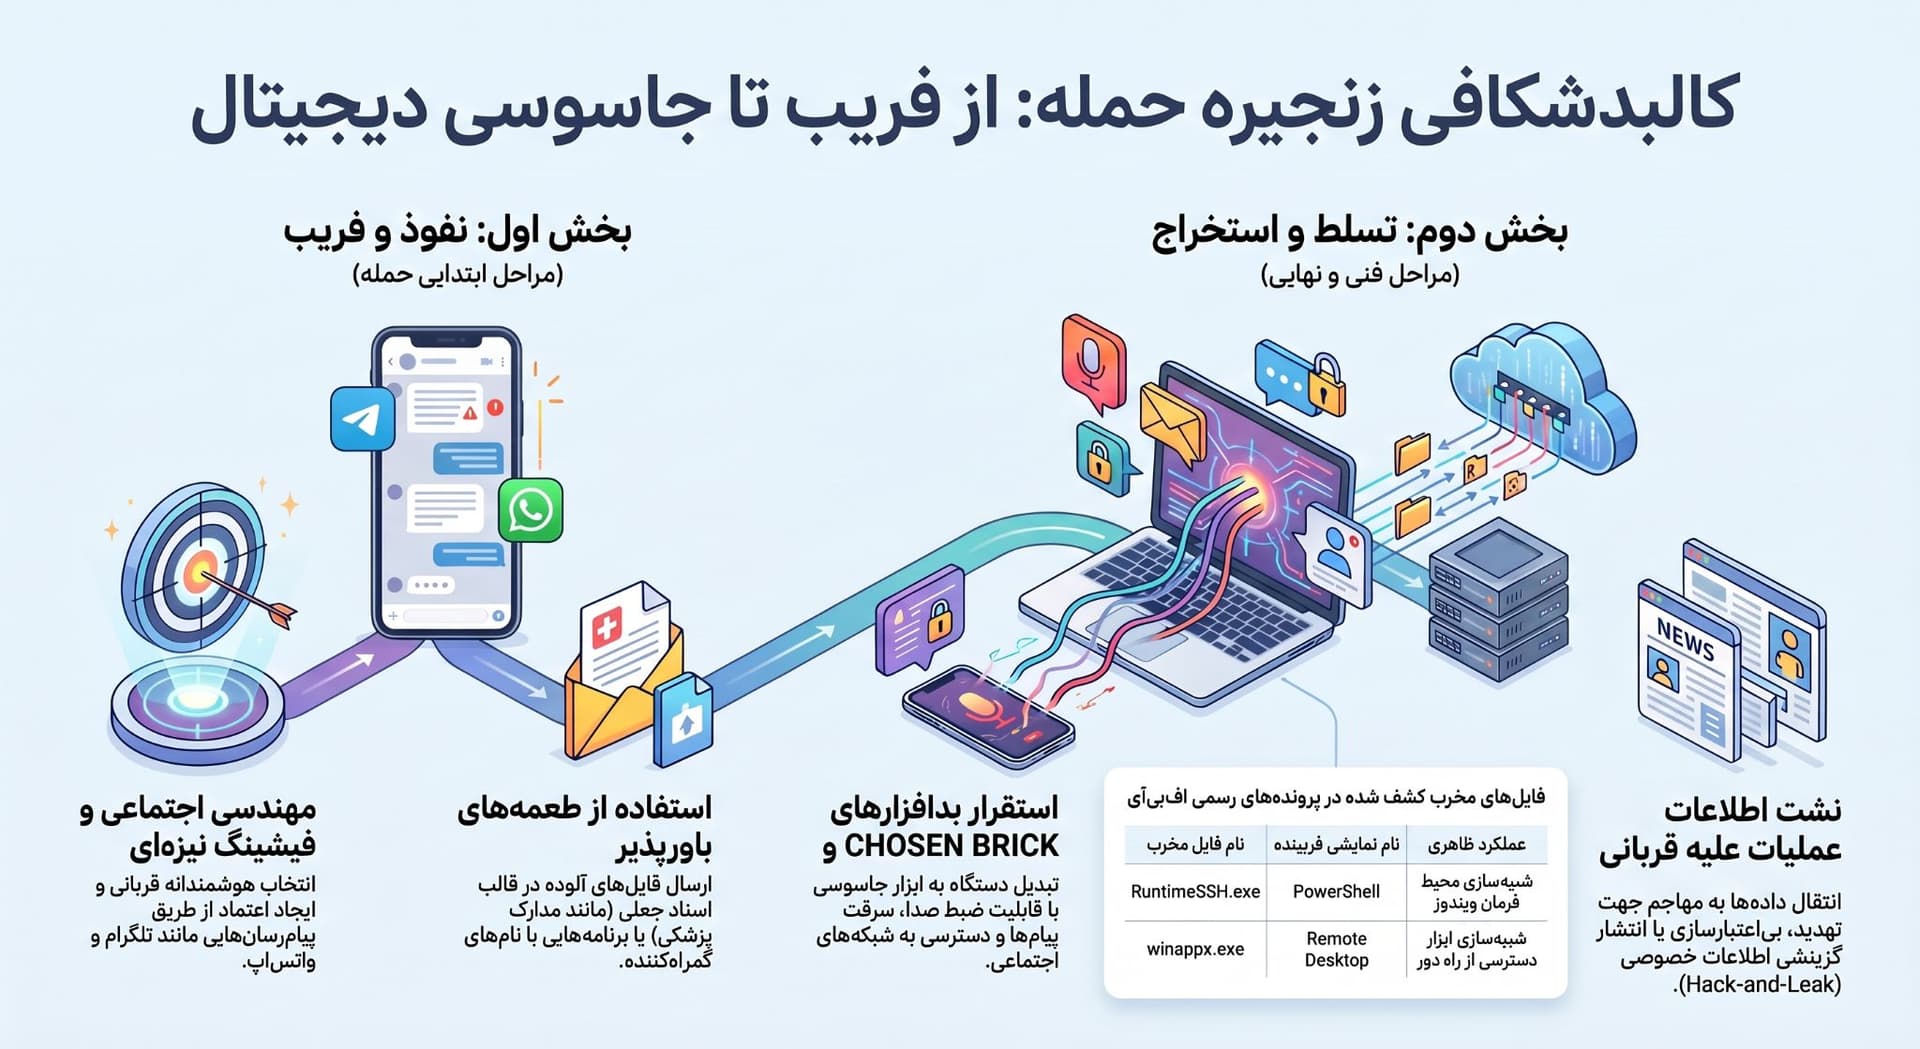
با کنار هم گذاشتن دو گزارش، مسیر اصلی عملیات چنین است:
۱. انتخاب هدف: مهاجم یک فرد مشخص، مانند مخالف جمهوری اسلامی، روزنامهنگار یا فعال را انتخاب و درباره او تحقیق میکند.
۲. تماس اولیه: از طریق تلگرام، واتساپ یا دیگر پیامرسانها با هویتی قابل اعتماد به قربانی نزدیک میشود.
۳. جلب اعتماد: مهاجم با یک داستان متناسب با قربانی، مانند پیشنهاد کمک فنی یا ارسال یک فایل ظاهرا معتبر، اعتماد او را جلب میکند.
۴. اجرای فایل یا دادن دسترسی: قربانی یک برنامه جعلی را اجرا میکند یا از طریق ابزاری مانند AnyDesk امکان دسترسی از راه دور را فراهم میکند.
۵. استقرار بدافزار: خانواده بدافزاری HEAVYGRAM / CHOSEN BRICK روی دستگاه اجرا و اجزای لازم برای ادامه عملیات نصب میشوند.
۶. ماندگاری: بدافزار خود را طوری در ویندوز ثبت میکند که پس از راهاندازی دوباره دستگاه نیز فعال بماند.
۷. جمعآوری اطلاعات: پیامها، ایمیلها، اطلاعات مرورگر، تصاویر صفحه، فایلها و در برخی نمونهها صدای میکروفن جمعآوری میشوند.
۸. انتقال داده: اطلاعات از طریق زیرساختهایی مانند رباتهای تلگرام و سرویسهای ذخیرهسازی ابری به مهاجم منتقل میشوند.
۹. استفاده از اطلاعات: دادههای سرقتشده میتوانند برای شناسایی ارتباطات قربانی، گسترش هدفگیری، فشار، تهدید یا انتشار اطلاعات خصوصی استفاده شوند.
نکته اصلی این زنجیره، وابستگی مرحله نخست به مهندسی اجتماعی است. در نمونههای منتشرشده، آلودگی صرفا با دریافت یک پیام اتفاق نمیافتد. قربانی باید فایلی را اجرا کند، برنامهای نصب کند یا دسترسی لازم را در اختیار مهاجم قرار دهد. همین موضوع توضیح میدهد چرا شناخت قبلی فرد هدف و ساختن یک داستان باورپذیر بخش مهمی از عملیات است. پس از این مرحله، عملیات دیگر به همکاری قربانی نیاز ندارد. بدافزار میتواند هنگام ورود دوباره به ویندوز اجرا شود، فرمان دریافت کند، ابزار تازه نصب کند و مجموعهای از اطلاعات شخصی و ارتباطی را از دستگاه خارج کند.
فایل جعلی برای همان داستانی ساخته میشود که قربانی شنیده است
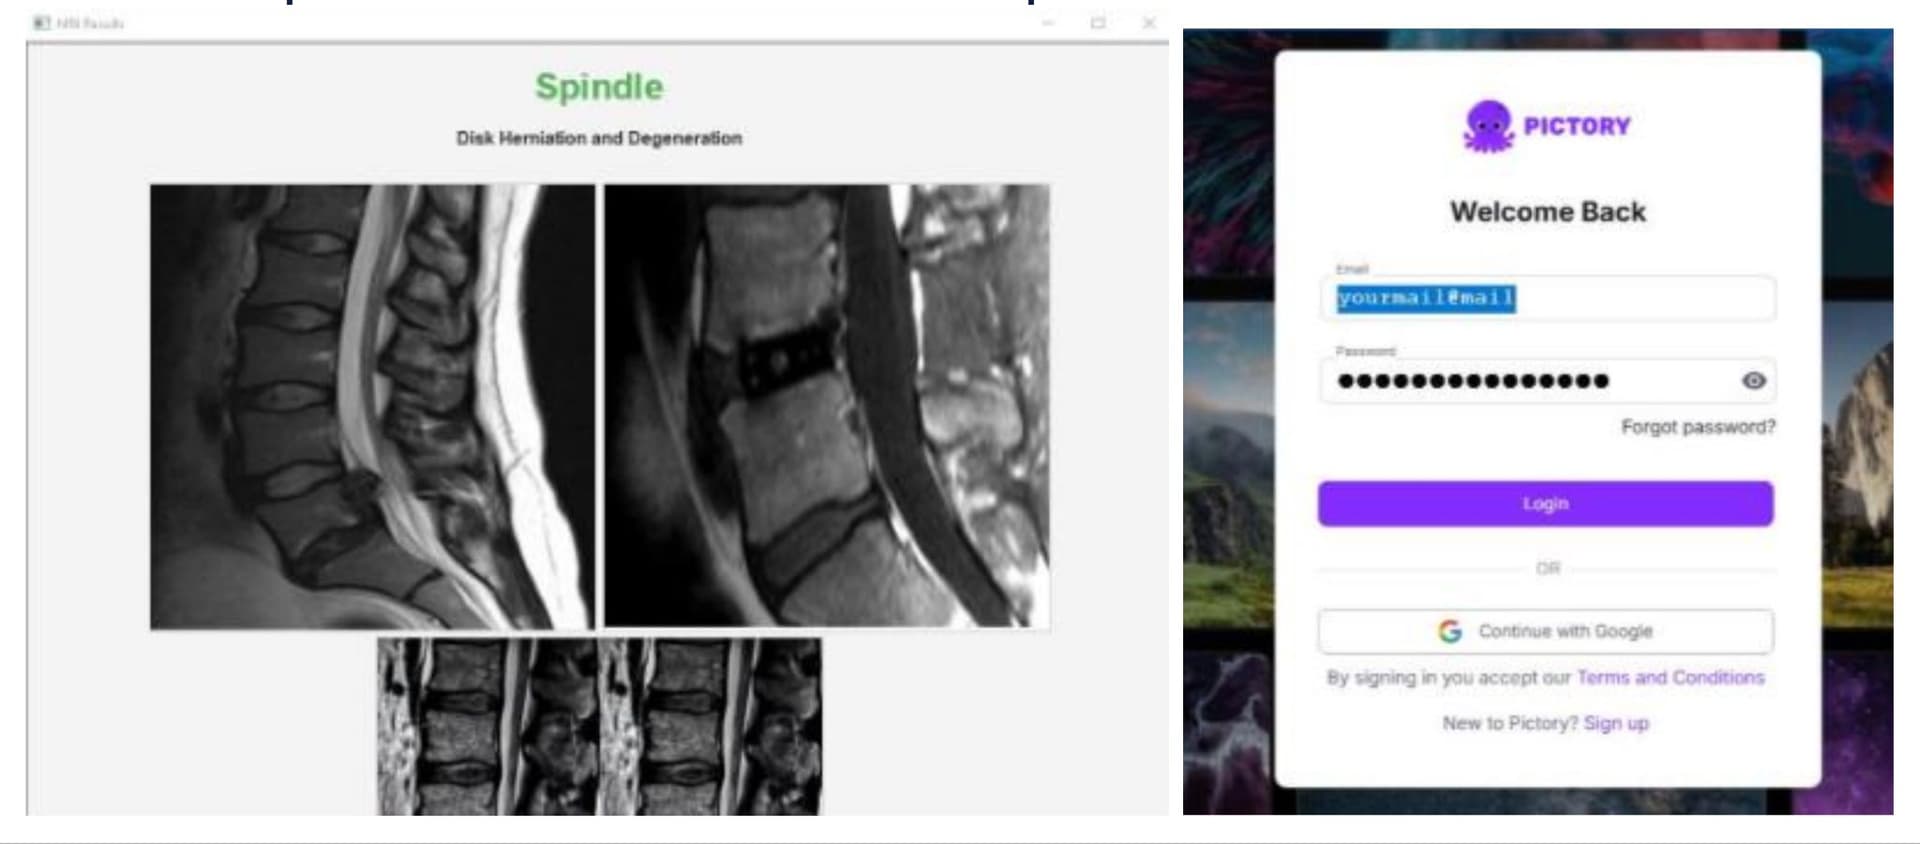
طعمهها شکل ثابتی ندارند. برنامه آلوده باید با سناریویی که مهاجم برای قربانی ساخته هماهنگ باشد. در نمونههای ثبتشده، فایلهای آلوده خود را نسخههایی از Pictory و RunwayML، آنتیویروس Norton، تلگرام، Adobe Flash Player و KeePass معرفی کردهاند. در نمونهای دیگر، قربانی فایلی دریافت کرده که ظاهرا نتیجه تصویربرداری پزشکی MRI بوده است.
برنامه جعلی فقط نام یک نرمافزار واقعی را روی فایل نمیگذارد. پس از اجرا نیز رابطی متناسب با همان پوشش نشان داده میشود تا قربانی تصور کند برنامه مورد انتظارش را باز کرده است. در همان زمان، مؤلفه اصلی بدافزار در پسزمینه دریافت و اجرا میشود. گزارش مشترک این مؤلفه را چوزن بریک مینامد.
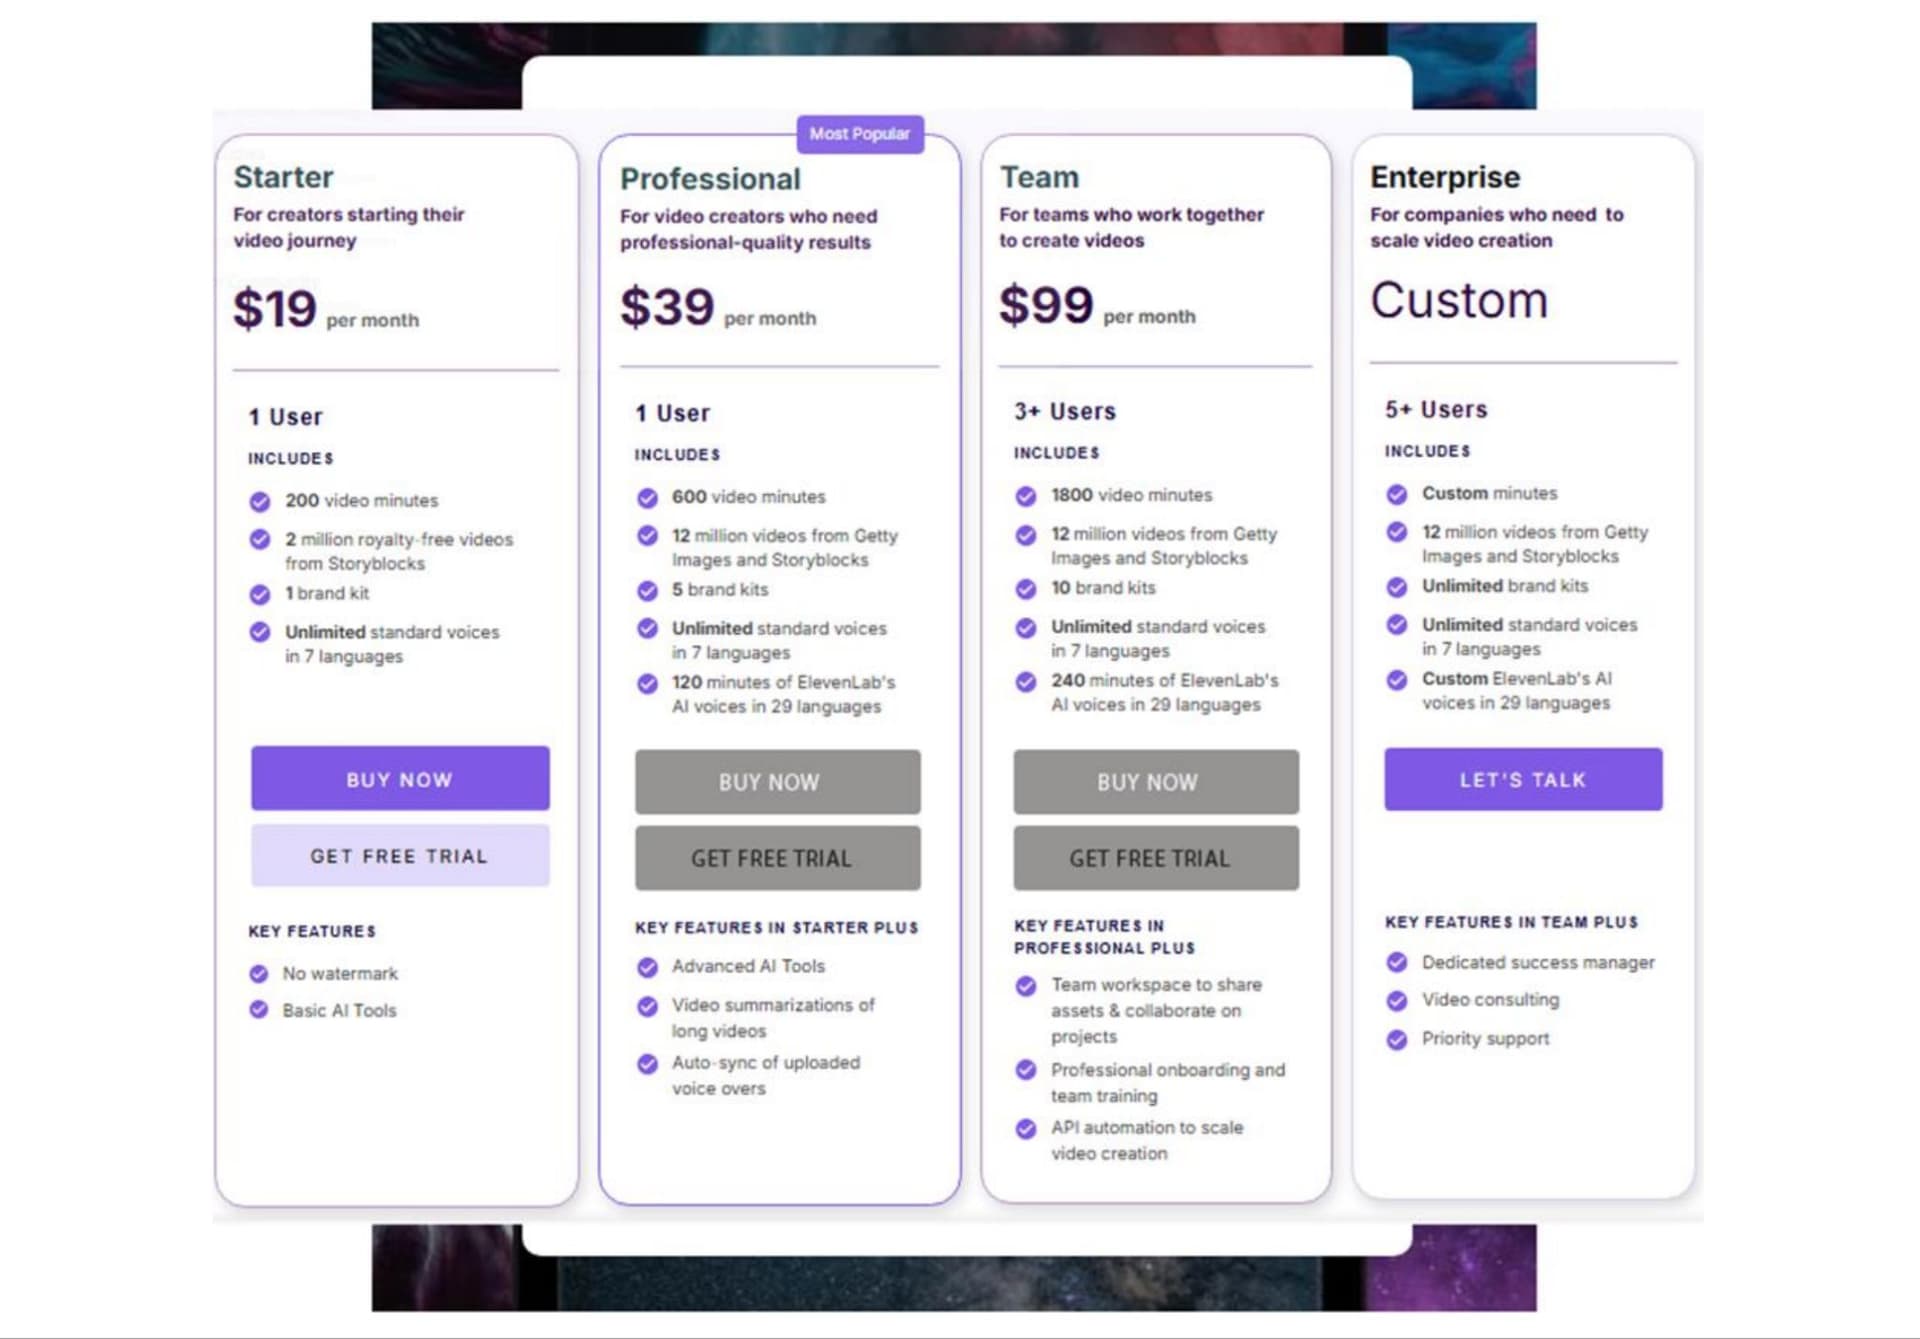
افبیآی یکی از این نمونهها را با نام Pictory_premium_ver9.0.4.exe بررسی کرده است. این فایل خود را نسخه پولی ابزار ساخت ویدیوی Pictory معرفی میکند و پس از اجرا صفحه ورود و گزینههای مربوط به خرید اشتراک یا دوره آزمایشی را نمایش میدهد. پشت این رابط، فایلهای مرحله دوم استخراج میشوند و مؤلفهای با نام smqdservice.exe روی دستگاه قرار میگیرد.
نمونه دیگری با نام Telegram_Authenticator.exe خود را ابزار احراز هویت تلگرام جا میزند. اجرای آن مجموعهای از فایلها و مؤلفهای با نام RuntimeSSH.exe را در دستگاه ایجاد میکند. بنابراین رابط ظاهرا سالم برنامه بخشی از خود عملیات مهندسی اجتماعی است و برای حفظ اعتماد قربانی پس از اجرای فایل استفاده میشود.
هویگرام چگونه بعد از راهاندازی دوباره ویندوز باقی میماند؟
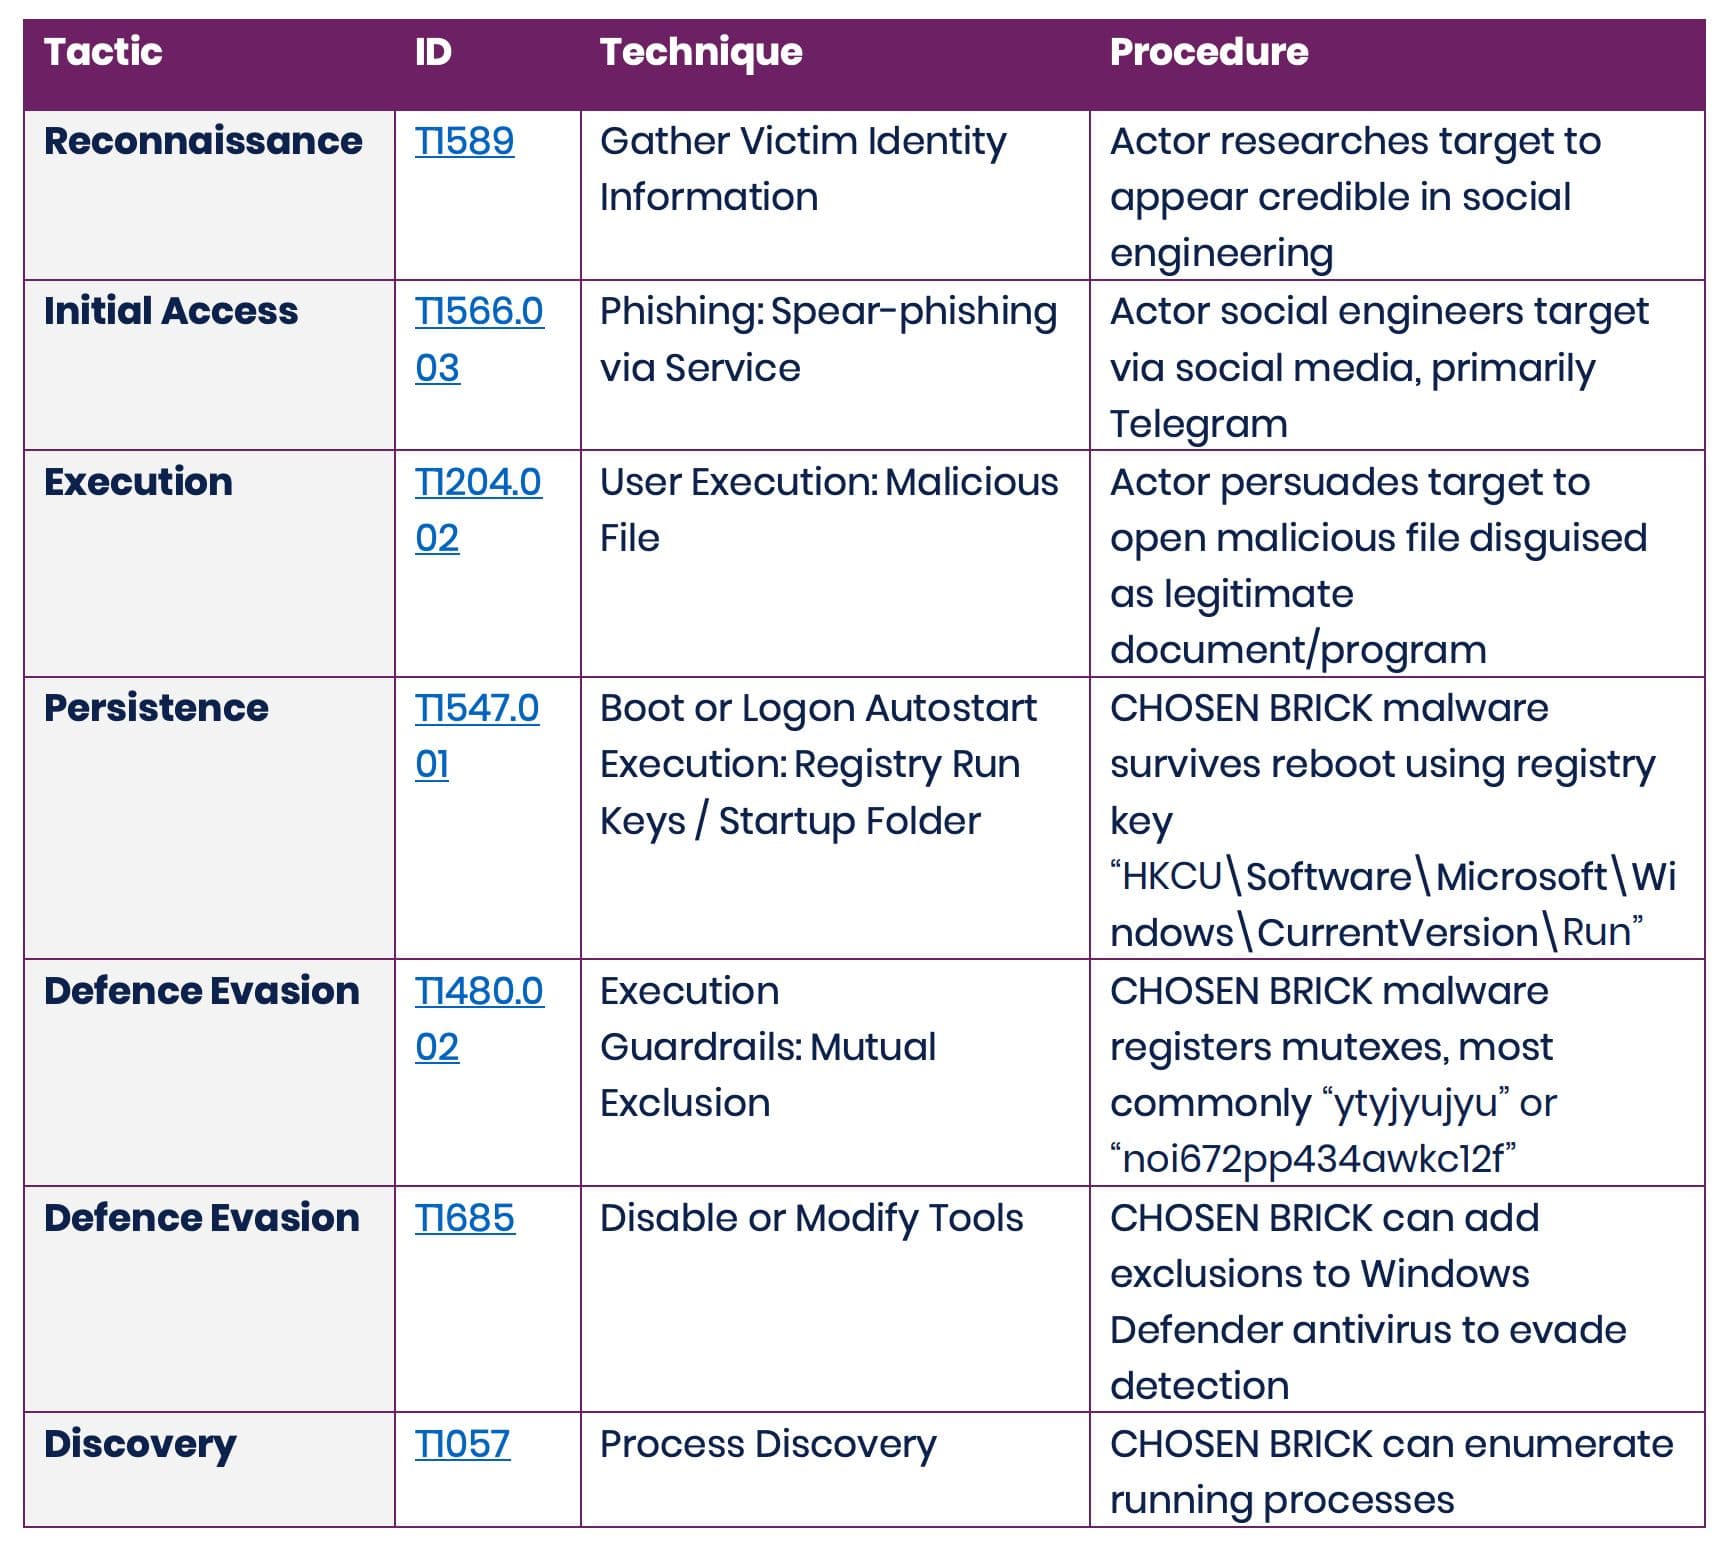
پس از اجرای موفق، هدف بدافزار حفظ دسترسی به رایانه است. چوزن بریک برای این کار عمدتا از بخش اجرای خودکار رجیستری ویندوز استفاده میکند:
HKCU\Software\Microsoft\Windows\CurrentVersion\Run
برنامههایی که در این قسمت ثبت شدهاند هنگام ورود همان کاربر به ویندوز دوباره اجرا میشوند. این روش برای مهاجم مزیت دیگری نیز دارد: ایجاد چنین ورودیای لزوما به دسترسی مدیر سیستم نیاز ندارد.
گزارش مشترک دو ورودی مشاهدهشده در دستگاههای آلوده را SMQDService و winappx معرفی میکند. همین دو مؤلفه بهصورت جداگانه در گزارش فنی هویگرام افبیآی نیز تحلیل شدهاند. این یکی از روشنترین نقاط اتصال فنی میان نامگذاری HEAVYGRAM و CHOSEN BRICK است.
بدافزار در کنار ماندگاری، تلاش میکند احتمال شناسایی خود را کاهش دهد. نمونههای بررسیشده مسیرهایی را به فهرست استثناهای Microsoft Defender اضافه میکنند تا ضدویروس آنها را بررسی نکند. افبیآی فرمانهای متعددی را ثبت کرده که پوشههای مورد استفاده بدافزار و حتی در بعضی نمونهها پوشه دانلود تلگرام را از بررسی Defender خارج میکنند. این رفتار نشان میدهد عملیات فقط به استتار فایل متکی نیست. پس از ورود، تنظیمات امنیتی خود دستگاه نیز تغییر میکند تا مؤلفههای بعدی با احتمال کمتری شناسایی شوند.
نقش تلگرام؛ مسیر فریب و زیرساخت کنترل بدافزار
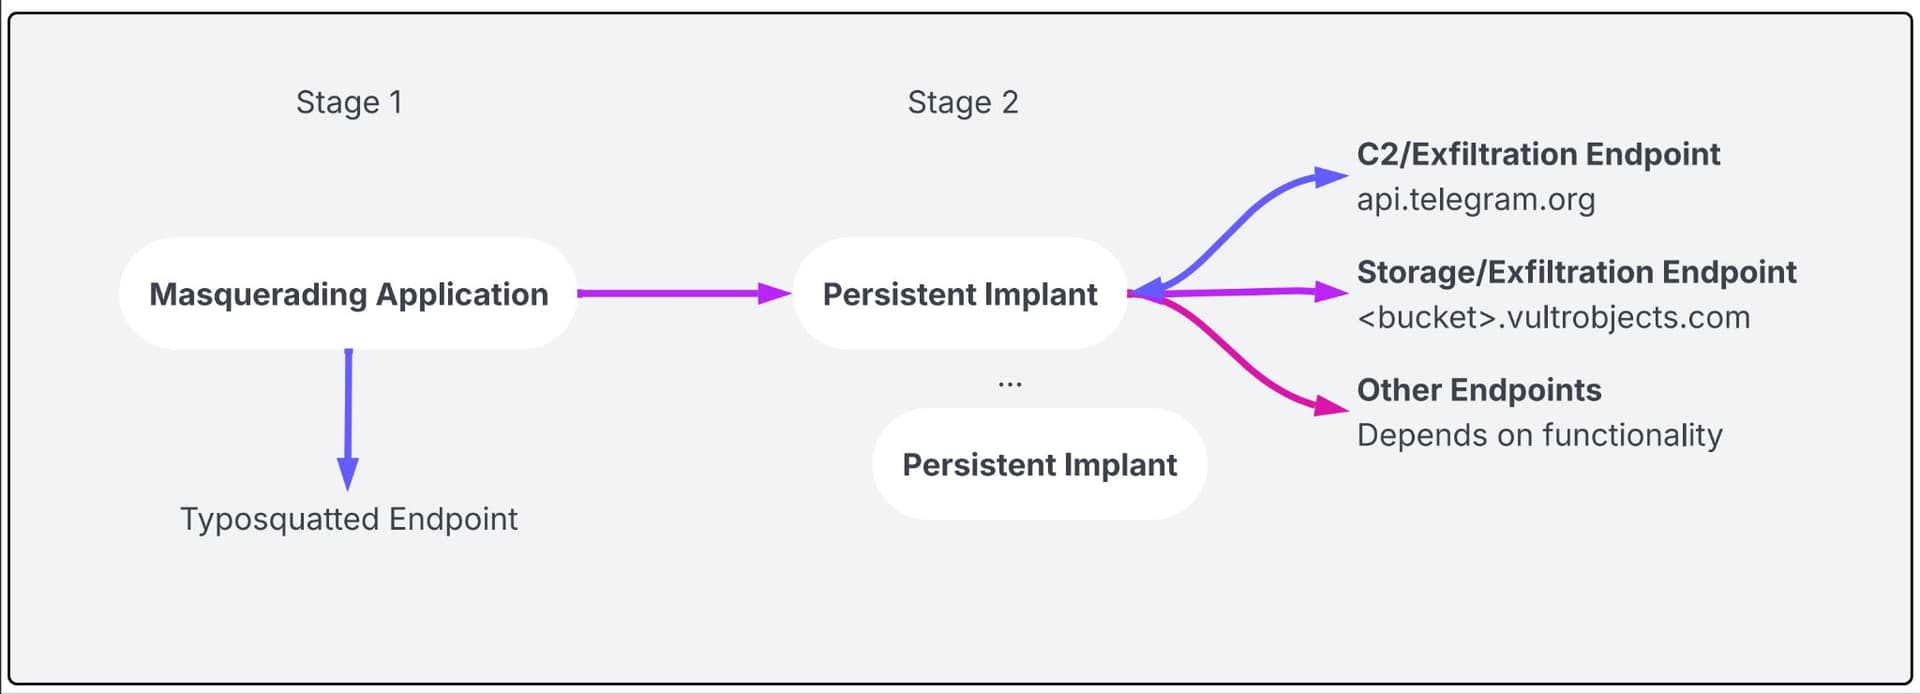
تلگرام در این عملیات دو نقش جداگانه دارد. در ابتدا میتواند محل ارتباط مهاجم با قربانی باشد. پس از آلودگی نیز برای فرماندهی و کنترل (C2) بدافزار استفاده میشود. گزارش مشترک میگوید پس از استقرار چوزن بریک، دستگاه قربانی به یک ربات تلگرامی متصل میشود. برای هر دستگاه آلوده، شناسه ربات جداگانهای استفاده شده است تا زیرساخت مربوط به قربانیان مختلف از یکدیگر تفکیک شود. مهاجم میتواند از طریق همین ارتباط به بدافزار فرمان بدهد.
افبیآی نیز در نمونههای هویگرام درخواستهای مستقیم به api.telegram.org و منطق دریافت فرمان از ربات تلگرام را مشاهده کرده است. در بعضی قابلیتها، دادههای جمعآوریشده نیز از طریق همین مسیر برای مهاجم ارسال میشوند. در کنار آن، چوزن بریک برای انتقال فایلها از سرویسهای ذخیرهسازی ابری مانند VultrObjects و StorjShare نیز استفاده کرده است. در نسخههای جدیدتر، پراکسیهای HTTPS و SOCKS5 برای پنهانکردن ارتباط با رباتهای تلگرام دیده شدهاند.
استفاده از این سرویسهای قانونی یک مزیت عملیاتی ایجاد میکند: ترافیک بدافزار در میان ارتباطاتی قرار میگیرد که میتوانند کاربرد کاملا عادی داشته باشند. به همین دلیل مشاهده اتصال به تلگرام یا یک سرویس ذخیرهسازی ابری بهتنهایی نشانه آلودگی نیست و باید همراه با دیگر شواهد روی دستگاه بررسی شود.
مهاجم پس از ورود به چه اطلاعاتی دسترسی پیدا میکند؟
تواناییهای هویگرام نشان میدهند هدف حمله فقط سرقت رمز عبور نیست. بدافزار میتواند اطلاعات سیستم و برنامههای در حال اجرا را جمعآوری کند، از صفحه رایانه تصویر بگیرد، میکروفن را فعال کند، اطلاعات تلگرام و واتساپ موجود در مرورگر را کپی کند، ایمیلها را سرقت کند و فایلهای بیشتری روی رایانه دریافت و اجرا کند. قابلیت حذف فایل و در دستکم یک نمونه، پاککردن اطلاعات سیستم نیز ثبت شده است.
گزارش افبیآی جزئیات بیشتری از بعضی این قابلیتها ارائه میدهد. نمونه winappx.exe میتواند دادههای مرتبط با نسخه وب تلگرام و واتساپ را از پروفایلهای مرورگر جمعآوری کند. مؤلفههای دیگر برای استخراج اطلاعات مرورگر و محتوای ایمیلهای Outlook طراحی شدهاند. دادهها پیش از انتقال میتوانند روی دستگاه جمعآوری و فشرده شوند.
در یکی از نمونهها، فرمانی با عنوان EnableMic وجود دارد که مؤلفهای جداگانه برای ضبط صدا دریافت و اجرا میکند. این مؤلفه نیز میتواند در ویندوز ماندگار شود تا پس از راهاندازی دوباره دستگاه فعالیت خود را ادامه دهد. افبیآی همچنین در مجموعه بررسیشده کدی برای شناسایی دستگاههای متصل از طریق پروتکل انتقال رسانه پیدا کرده است. این قابلیت امکان دسترسی به فایلهای دستگاههایی مانند تلفن همراه متصلشده به رایانه از طریق USB را فراهم میکند.
یکی دیگر از یافتههای گزارش مربوط به تماسهای Zoom است. در دادههای بازیابیشده از یکی از نمونهها، تصاویر قربانی هنگام تماسهای Zoom همراه با فایلهای صوتی وجود داشت. بررسی کد نیز قابلیتهایی برای ثبت بخشی از صفحه و مدیریت صدای میکروفن و خروجی رایانه را نشان میداد. بنابراین دسترسی در بعضی نمونهها میتواند به محتوای تماسهای صوتی و تصویری نیز برسد.
یک رایانه آلوده میتواند اطلاعات اطرافیان قربانی را هم آشکار کند
گزارش مشترک میگوید اهمیت این دادهها فقط در محتوای شخصی ذخیرهشده روی یک رایانه نیست و دیگر دادههای جمعآوریشده میتوانند برای شناسایی مخاطبان قربانی، موقعیت او و الگوی فعالیت روزمرهاش استفاده شوند. برای یک روزنامهنگار، این دسترسی میتواند اطلاعات مربوط به منابع خبری را آشکار کند. برای یک مخالف یا فعال سیاسی نیز پیامها، ایمیلها و فایلها ممکن است هویت افرادی را نشان دهند که خودشان مستقیما هدف حمله نبودهاند.
در نتیجه، آلودگی یک دستگاه میتواند به جمعآوری اطلاعات درباره شبکه ارتباطی اطراف صاحب آن منجر شود. گزارش مشترک همچنین میگوید اطلاعات شخصی برخی قربانیان پیشین چوزن بریک در وبسایتهای افشاگر حامی جمهوری اسلامی منتشر شده و این انتشار میتواند خطرهای بیشتری برای امنیت شخصی آنها ایجاد کند. این بخش، مرحله بعد از سرقت داده را نیز روشن میکند. اطلاعات جمعآوریشده لزوما فقط برای بررسی داخلی نگهداری نمیشوند. در بعضی موارد ممکن است منتشر شوند و برای ادامه فشار بر فرد مورد استفاده قرار گیرند.
حمله به یک دستگاه متمرکز است، نه گسترش خودکار در شبکه
گزارش مشترک یک محدودیت مهم را نیز مشخص میکند. در نمونههای مشاهدهشده، چوزن بریک قابلیت خودکار برای حرکت از رایانه آلوده به دیگر دستگاههای شبکه نشان نداده است و تمرکز عملیات روی یک دستگاه مشخص بوده است.
با این حال، بدافزار میتواند فایلهای بیشتری دریافت کند و آنها را نیز روی سیستم ماندگار کند. بنابراین مهاجم قادر است پس از دسترسی اولیه، قابلیتهای تازهای به دستگاه اضافه کند. گزارش تصریح میکند که حرکت در شبکه از نظر فنی با دریافت ابزارهای دیگر امکانپذیر است، اما چنین رفتاری در نمونههای بررسیشده مشاهده نشده است.
این تمایز برای توصیف فنی عملیات مهم است. هویگرام را نباید بدون شواهد به یک کرم شبکهای یا ابزار گسترش خودکار تبدیل کرد؛ آنچه تاکنون مستند شده، عملیات جاسوسی هدفمند علیه رایانههای مشخص است.
نشانههایی که در دستگاه آلوده دیده شدهاند
برای بررسی فنی یک آلودگی احتمالی، گزارش مشترک چند نشانه مشخص منتشر کرده است. ورودیهای SMQDService و winappx در بخش اجرای خودکار رجیستری از نمونههای شناختهشدهاند. ارتباط غیرمنتظره با api.telegram.org، backblazeb2.com، vultrobjects.com، storjshare.io، iproyal.com و lightningproxies.net نیز باید در کنار دیگر شواهد بررسی شود.
گزارش مشترک دو شناسه داخلی یا mutex با نامهای ytyjyujyu و noi672pp434awkc12f را نیز در نمونههای چوزن بریک ثبت کرده است. علاوه بر این، افبیآی برای نمونههای هویگرام مجموعه بزرگی از هش فایلها، مسیرهای نصب، قواعد شناسایی و دیگر شاخصهای فنی منتشر کرده که برای بررسی سامانههای مشکوک قابل استفادهاند.
هویگرام یک فایل نیست؛ یک زنجیره عملیاتی است
گزارش افبیآی نمونههای بررسیشده را به برنامههای پوششی مرحله اول، بدافزارهای ماندگار مرحله دوم و مؤلفههای دیگری با قابلیتهای تکمیلی تقسیم کرده است. در نتیجه هویگرام را نمیتوان به یک فایل اجرایی مشخص محدود کرد.
یک برنامه جعلی ممکن است فقط نقطه ورود باشد. مؤلفه دیگری دسترسی را حفظ میکند، ربات تلگرام مسیر فرماندهی را فراهم میکند و ابزارهای دیگری برای جمعآوری اطلاعات، ضبط صدا یا انتقال فایل به کار میروند. همین معماری به مهاجم اجازه میدهد مجموعه ابزارهای مورد استفاده را متناسب با هدف تغییر دهد.
گزارشهای ۱۵ سپتامبر در کنار هم تصویری دقیقتر از این عملیات ارائه میدهند: حمله پیش از رسیدن بدافزار به رایانه و با جمعآوری اطلاعات درباره قربانی آغاز میشود؛ با جلب اعتماد و اجرای یک فایل ادامه پیدا میکند؛ و پس از آلودگی، همان رایانه میتواند به منبعی برای جمعآوری اطلاعات درباره ارتباطات، فعالیتها و افراد اطراف قربانی تبدیل شود.
جزئیات فنی منتشرشده همچنین نشان میدهد استفاده از سرویسهای شناختهشدهای مانند تلگرام، AnyDesk و فضای ذخیرهسازی ابری بخشی از طراحی عملیات است. هیچکدام از این خدمات بهخودیخود مخرب نیستند؛ اما ترکیب آنها با برنامههای جعلی، ماندگاری در ویندوز و ابزارهای جمعآوری اطلاعات، زیرساختی میسازد که میتواند برای مدت طولانی دسترسی به زندگی دیجیتال یک فرد مشخص را حفظ کند.