گورکن روی بزرگراه ۴۰۵ لسآنجلس؛ سایت جدید برای شناسایی و تهدید مخالفان جمهوری اسلامی
گورکن با جمعآوری اطلاعات و انتشار پرونده درباره مخالفان جمهوری اسلامی، آنها را به «مجازات» تهدید میکند. همزمان، نشانی این وبسایت روی تابلوی بزرگراه ۴۰۵ لسآنجلس دیده شد؛ اما هنوز روشن نیست چه کسی پیام را روی تابلو گذاشته یا چگونه به سامانه دسترسی پیدا کرده است.

در سپتامبر ۲۰۲۶، نشانی goorkan[.]info روی یک تابلوی دیجیتال در بزرگراه ۴۰۵ لسآنجلس دیده شد؛ تابلویی که برای پیامهای ترافیکی استفاده میشود، نه تبلیغ یک وبسایت. اداره حملونقل کالیفرنیا میگوید این پیام مجاز نبوده و در حال بررسی سوابق دسترسی به تابلو است، اما هنوز مشخص نیست چه کسی آن را تغییر داده و آیا تابلو هک شده یا نه.
ماجرای تابلو تنها بخشی از تصویر است. گورکن در تبلیغات خود از مخاطبان میخواهد اطلاعات افرادی را که «وطنفروش» مینامد ارسال کنند، از تشکیل هزاران پرونده و مصادره اموال سخن میگوید و مدعی دسترسی به اطلاعات خصوصی برخی افراد است. هویت گردانندگان، شیوه جمعآوری دادهها و صحت بخش مهمی از این ادعاها همچنان روشن نیست.
کالیفرنیاپست در گزارشی که روزهای گذشته منتشر کرد، نوشت این دامنه به سایتی مرتبط است که مشخصات مخالفان جمهوری اسلامی را منتشر میکند. اداره حملونقل کالیفرنیا نیز گفته است ۱۵ سپتامبر از نمایش این پیام مطلع شده و به پیمانکار مسئول دستور داده آن را اصلاح کند.
بر اساس همین گزارش، تابلو دستکم در ۸ سپتامبر در محدوده خروجی بلوار سانتامونیکا با این پیام دیده شده بود. یکی از افرادی که اطلاعاتش در گورکن منتشر شده نیز گفته است پس از مشاهده مشخصات خود در سایت، ۹ سپتامبر موضوع را به افبیآی گزارش کرده است. این تاریخها نشان میدهند پیام پیش از اطلاع رسمی اداره حملونقل روی تابلو دیده شده بود، اما مشخص نمیکنند دستکاری دقیقا چه زمانی آغاز شده یا پیام چه مدت روی تابلو باقی مانده است.
آیا تابلو هک شده بود؟
گزارش رسانهای این اتفاق را «هک» توصیف کرده، اما اطلاعات رسمی منتشرشده فعلا آن را تایید نمیکند. هنوز مشخص نشده فرد یا افراد مسئول چگونه به سامانه دسترسی پیدا کردهاند. دسترسی از راه دور، استفاده از حساب کاربری پیمانکار، دسترسی داخلی یا سوءاستفاده از یک ضعف فنی، همگی سناریوهای متفاوتی هستند و هیچکدام در اطلاعات منتشرشده تأیید نشدهاند. افبیآی نیز تا زمان نگارش این گزارش، تحقیق درباره دستکاری همین تابلو را بهطور عمومی تأیید نکرده است.
بنابراین، صرف ظاهرشدن نشانی گورکن روی تابلو برای نتیجهگیری درباره عامل حمله کافی نیست. مدرکی منتشر نشده که نشان دهد مدیران گورکن خود به سامانه ترافیکی دسترسی پیدا کردهاند یا این اقدام توسط یک گروه هکری یا نهاد حکومتی مشخص انجام شده است.
گورکن چیست و از مخاطبان چه میخواهد؟
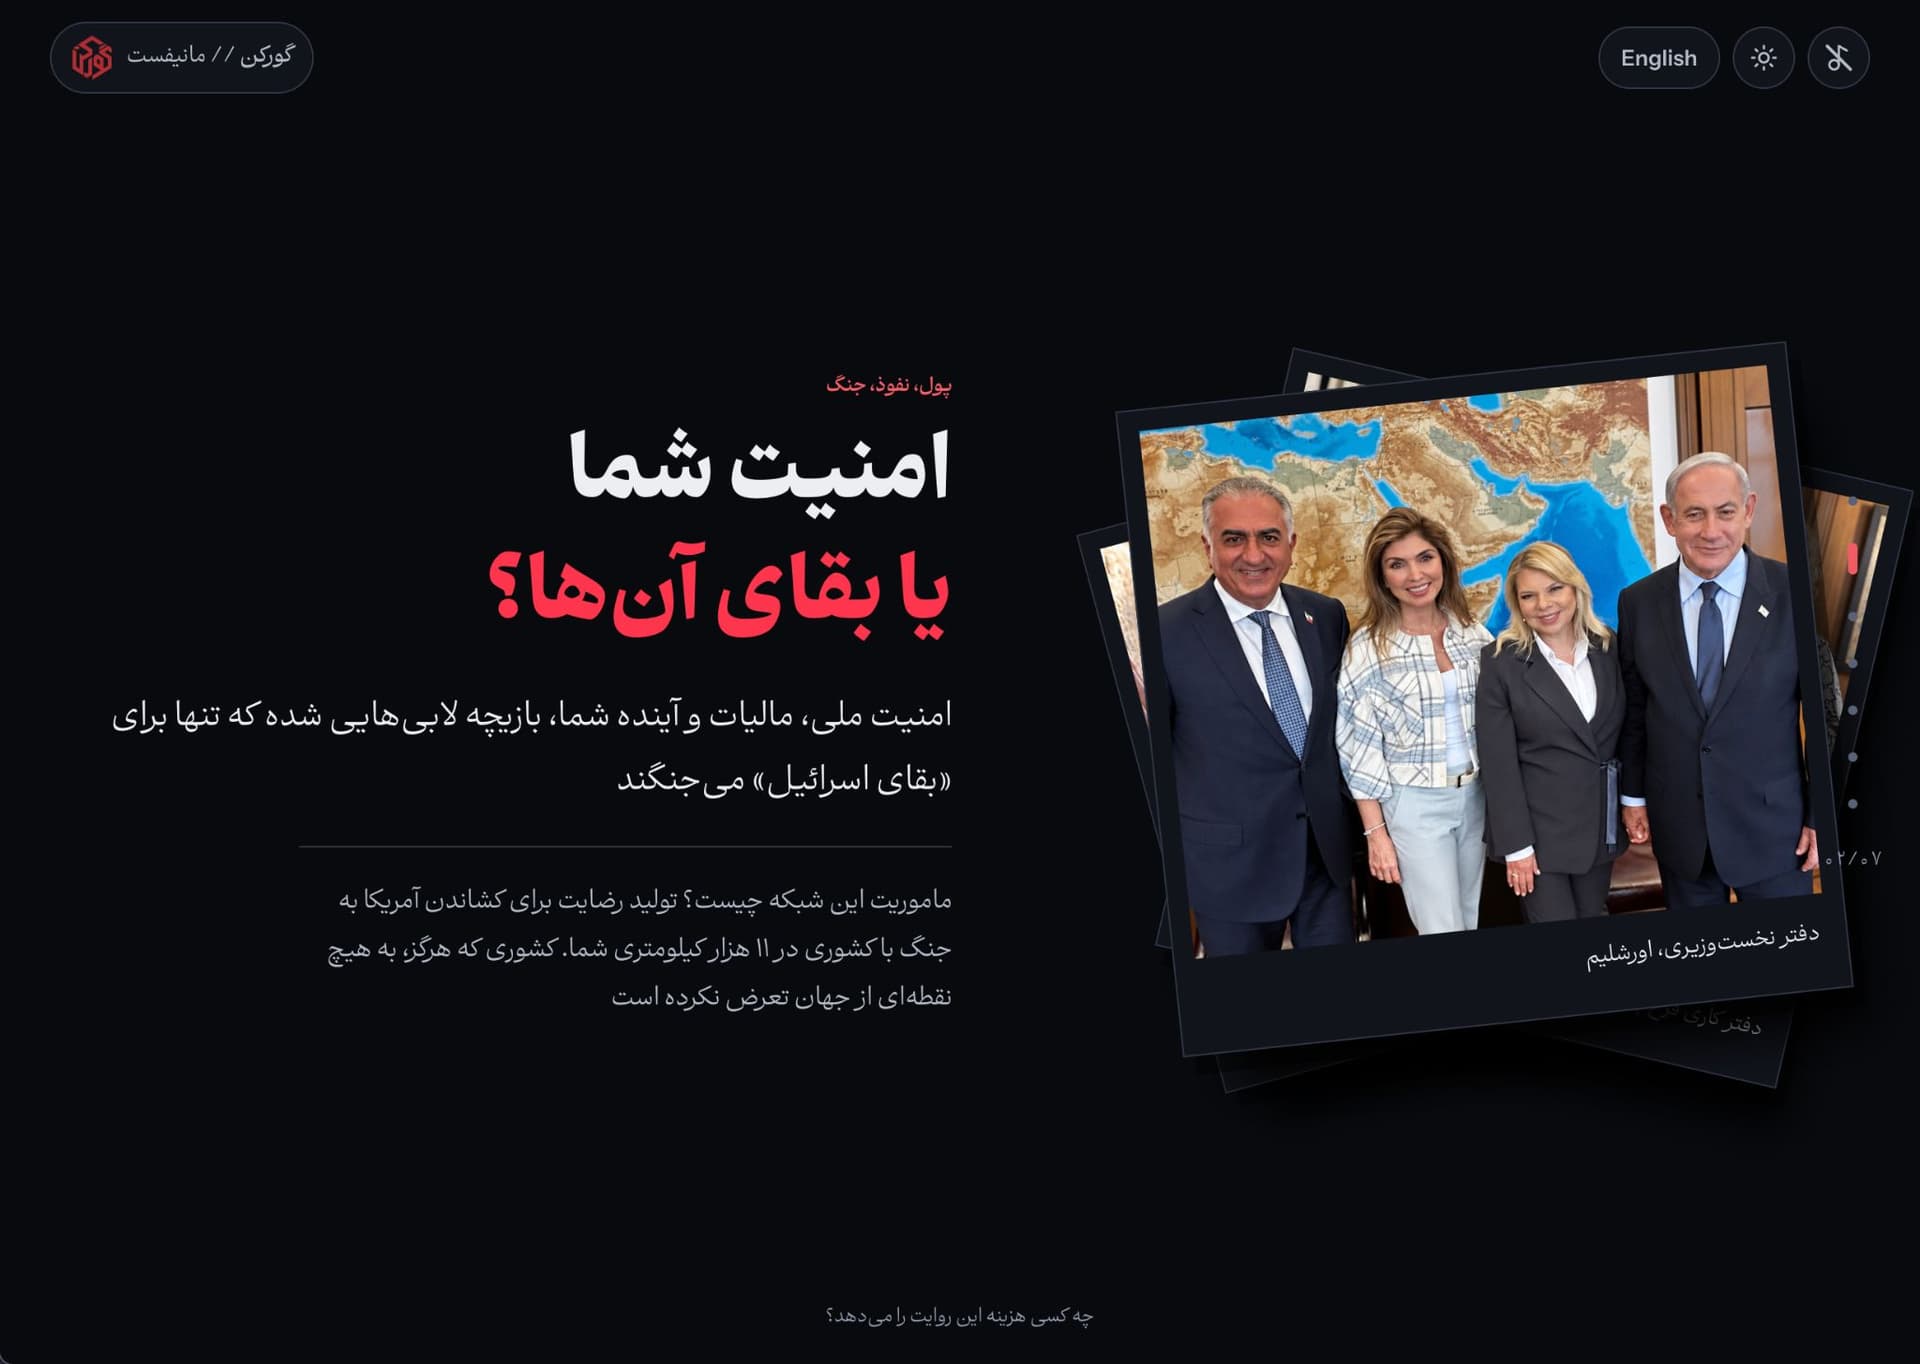
گورکن خود را صرفا بهعنوان یک وبسایت انتشار اطلاعات معرفی نمیکند. پیام اصلی تبلیغات آن، مشارکتدادن مخاطبان در شناسایی افراد است. در متنهای تبلیغاتی مرتبط با این مجموعه، نام گورکن همراه با دامنه goorkan[.]com منتشر شده و از کاربران خواسته شده افرادی را که تبلیغکنندگان «وطنفروش» مینامند معرفی کنند.
یکی از شعارهای استفادهشده چنین است: «معرفی و شناسائی از شما، مجازات وطنفروش با گورکن!»
این عبارت، مدل فعالیتی را که گورکن تبلیغ میکند تا حد زیادی روشن میکند: شناسایی و ارسال اطلاعات توسط مخاطبان، و وعده اقدام علیه افراد توسط مجموعهای که مسئولان و ساختار آن مشخص نیست. در این مدل، مخالفت سیاسی میتواند به مبنایی برای معرفی یک فرد تبدیل شود. استفاده از واژه «مجازات» نیز نشان میدهد هدف اعلامشده صرفا ثبت یا انتشار اطلاعات نیست و گردانندگان گورکن تلاش میکنند میان ارسال اطلاعات و ایجاد پیامد برای فرد هدف رابطه برقرار کنند.
با این حال، تبلیغات گورکن توضیح قابلاتکایی درباره سازوکار بعدی ارائه نمیکند. مشخص نیست اطلاعات دریافتی چه کسی راستیآزمایی میکند، معیار قرارگرفتن یک فرد در فهرست چیست، دادههای اشتباه چگونه اصلاح میشوند و نهایتا چه فرد یا نهادی قرار است «مجازات» ادعایی را اجرا کند.
«Burn List» و ادعای دسترسی به اطلاعات خصوصی
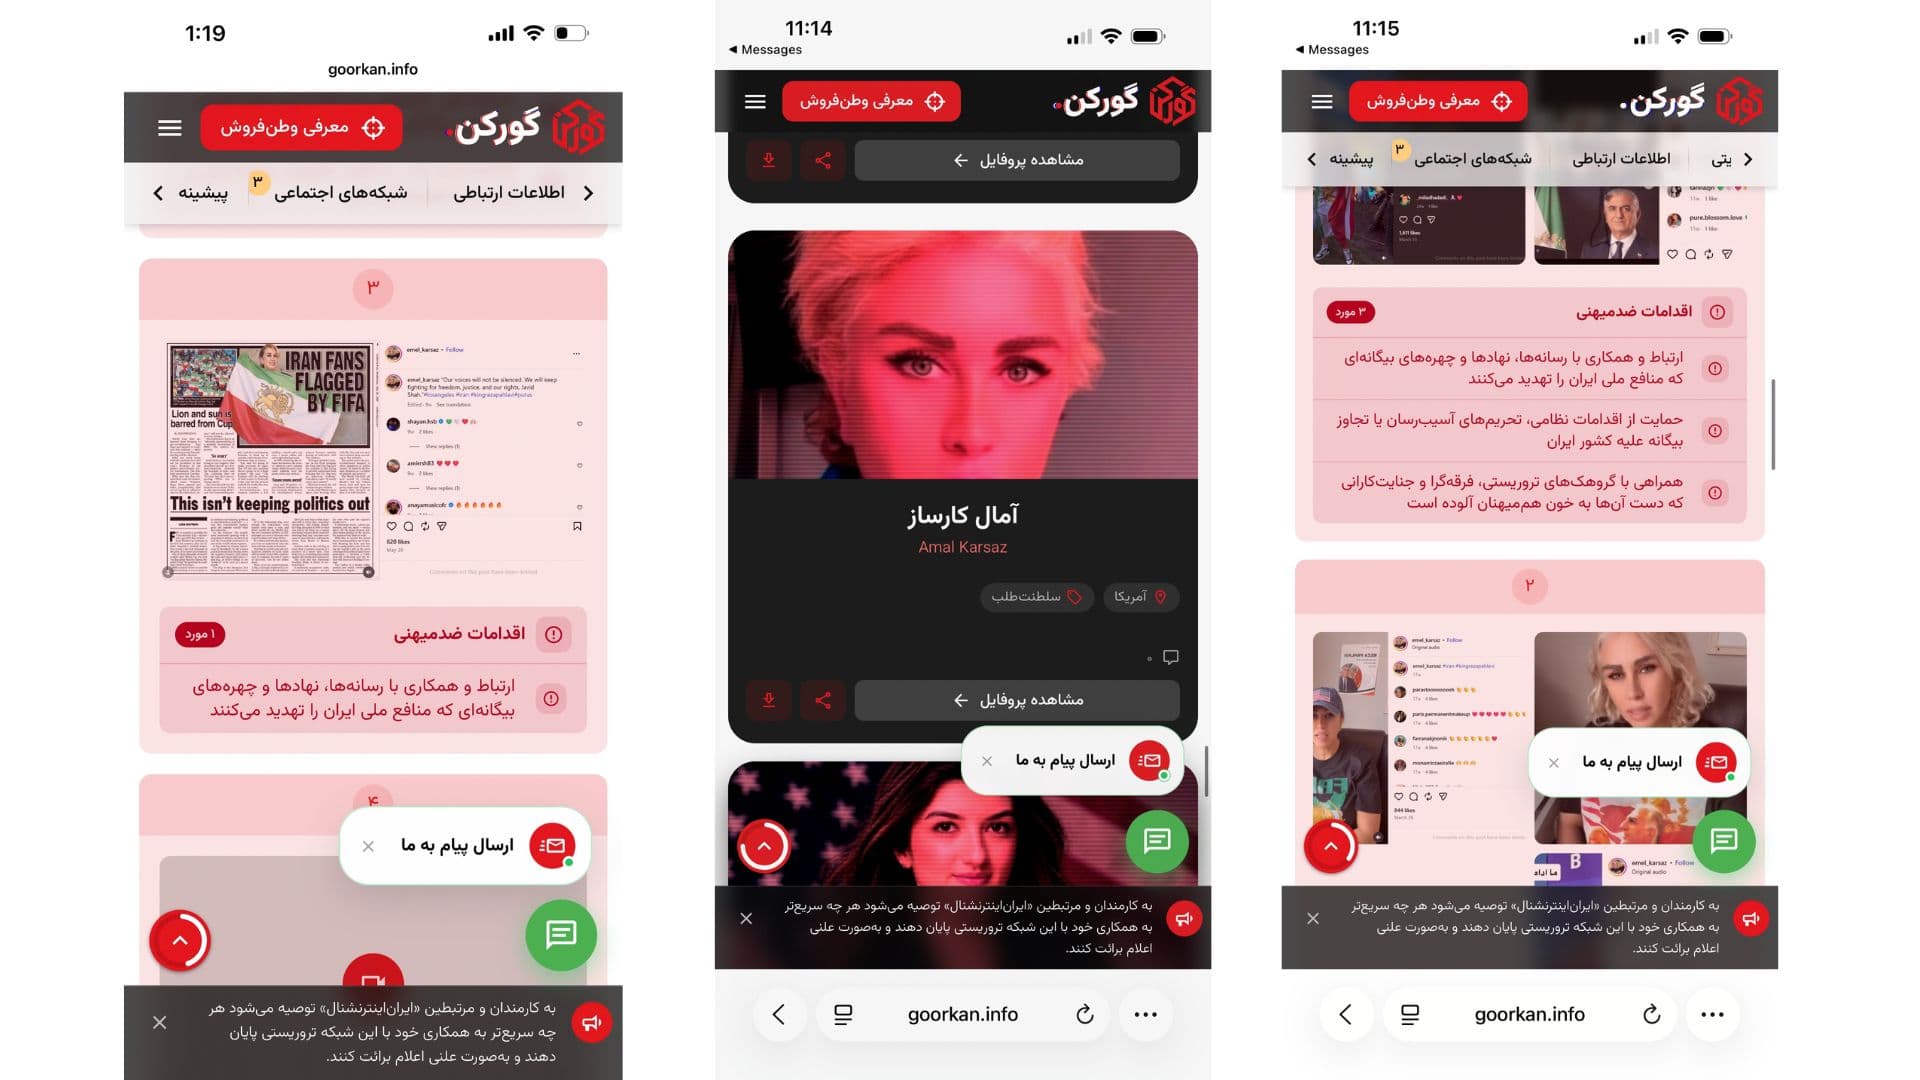
بر اساس گزارش منتشرشده درباره گورکن، سایت عکس و اطلاعات افرادی را که مخالف جمهوری اسلامی معرفی میشوند منتشر کرده است. بخشی با عنوان Burn List نیز به گورکن نسبت داده شده که در آن ادعای دسترسی به مکالمات، اطلاعات اقامت و تراکنشهای مالی برخی افراد مطرح شده است.
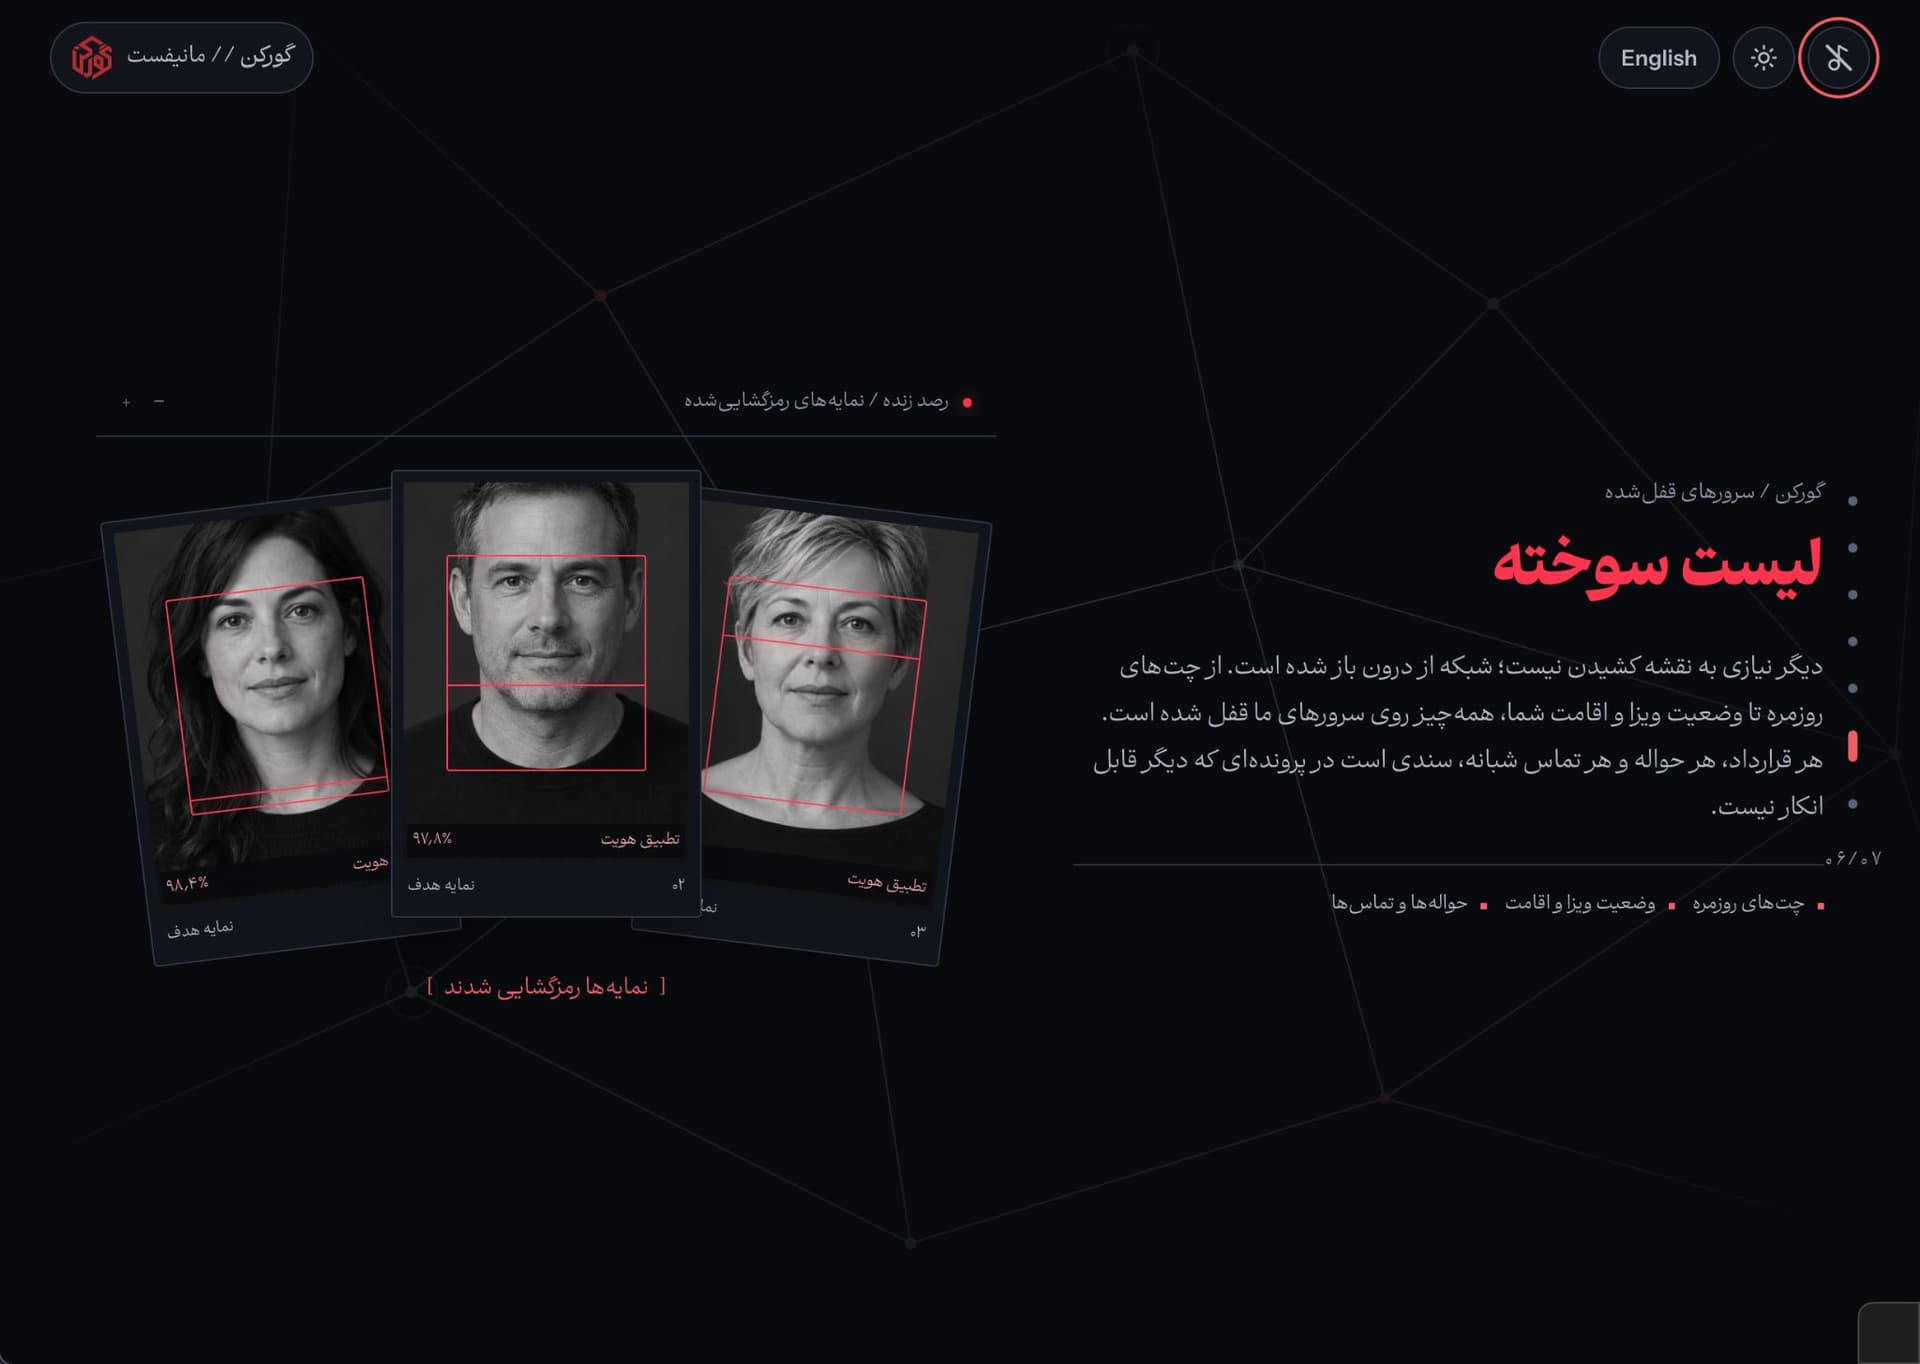
اما تا این مرحله، مدرک فنی مستقلی که نشان دهد گردانندگان سایت واقعا به حسابها، دستگاهها یا سامانههای خصوصی این افراد نفوذ کردهاند منتشر نشده است. این تمایز اهمیت دارد. اطلاعاتی که در چنین پروندههایی منتشر میشود میتواند از منابع بسیار متفاوتی آمده باشد: دادههای عمومی، شبکههای اجتماعی، اطلاعات ارسالشده توسط اشخاص دیگر، پایگاههای داده افشاشده یا در سناریویی دیگر، دسترسی غیرمجاز به حسابها و دستگاهها.
بدون بررسی منشأ دادهها، نمیتوان از روی انتشار اطلاعات بهتنهایی نتیجه گرفت که گورکن مستقیما آنها را سرقت کرده است. با این حال، ادعای دسترسی به زندگی خصوصی خود بخشی از سازوکار فشار است. فرد هدف لزوما نمیداند گردانندگان سایت واقعا چه اطلاعاتی در اختیار دارند و چه بخشی از ادعاها اغراقآمیز یا ساختگی است. در چنین شرایطی، کنار هم قرارگرفتن مشخصات فرد، ادعای دسترسی به دادههای خصوصی و وعده «مجازات» میتواند عدمقطعیت را به بخشی از تهدید تبدیل کند.
ادعای دو هزار پرونده و بیش از ۱۵۰ مورد مصادره اموال
تبلیغات گورکن تنها از اقدامهای آینده سخن نمیگوید. این مجموعه خود را دارای سابقه عملیاتی نیز معرفی میکند.
در متنهای تبلیغاتی مرتبط با آن، ادعای تشکیل پرونده برای ۲ هزار نفر، بیش از ۱۵۰ مورد مصادره اموال و واردکردن بیش از ۱٬۵۰۰ میلیارد تومان خسارت به شبکه مورد هدف دیده میشود.
این اعداد بهعنوان کارنامه گورکن ارائه میشوند، اما در منابع بررسیشده سند مستقلی برای تأیید آنها پیدا نشد.
مشخص نیست «پرونده» در ادبیات گورکن دقیقا به چه معناست: ایجاد یک صفحه برای فرد در سایت، نگهداری مجموعهای از دادهها در یک سامانه داخلی، ارسال اطلاعات به یک نهاد دیگر یا تشکیل پرونده در یک مرجع رسمی.
همین ابهام درباره ادعای مصادره اموال نیز وجود دارد. تاکنون احکام، اسناد قضایی یا اطلاعات مستقلی که بتوان از طریق آن تعداد موارد یا رقم مالی اعلامشده را راستیآزمایی کرد ارائه نشده است. در نتیجه، این اعداد را باید بهعنوان ادعاهای خود گورکن در نظر گرفت، نه دستاوردهای اثباتشده.
با وجود این، نحوه استفاده از این اعداد مهم است. گورکن با کنار هم قراردادن تعداد «پروندهها»، مصادرهها و خسارت مالی، تلاش میکند این تصور را ایجاد کند که معرفی افراد به این مجموعه صرفا به انتشار نام و عکس ختم نمیشود و میتواند پیامد عملی داشته باشد.
مسیرهای دریافت گزارش؛ از تلگرام تا بله و ایتا
گورکن برای دریافت اطلاعات تنها به وبسایت متکی نیست. در تبلیغات این مجموعه، شناسه @GoorkanLink بهعنوان مسیر تماس در تلگرام، بله و ایتا معرفی شده است. توضیحات نمایهشده حساب اینستاگرامی @goorkaninsta نیز کاربران را به شناسهای با همین نام در بله و تلگرام ارجاع میدهد. در این تبلیغات از «مسیر ارتباطی امن» نیز صحبت شده است، اما این صرفا ادعای منتشرکنندگان است و به معنای تأیید فنی امنیت این کانالها نیست.
استفاده همزمان از سایت، شبکه اجتماعی و چند پیامرسان، یک مسیر چندلایه برای دریافت گزارش ایجاد میکند: کاربر میتواند فرد موردنظر را در شبکه اجتماعی ببیند، از طریق پیامرسان اطلاعات ارسال کند و بعد نتیجه یا پرونده منتشرشده را در وبسایت مشاهده کند. این ساختار لزوما چیزی درباره هویت گردانندگان نمیگوید، اما نشان میدهد جمعآوری اطلاعات از مخاطبان بخش مشخصی از مدل تبلیغاتی گورکن است.
تبلیغ گورکن در کانالهای حامی جمهوری اسلامی
رد تبلیغ دامنه goorkan[.]info در نتایج نمایهشده کانال تلگرامی «سپاه سایبری ایران» نیز دیده میشود. متن منتشرشده در این کانال همان الگوی اصلی تبلیغات گورکن را تکرار میکند: فراخوان شناسایی افراد، وعده مجازات و آمار مربوط به پروندهها و مصادره اموال.
نام و محتوای این کانال موضعی آشکارا حامی جمهوری اسلامی دارد، اما این موضوع بهتنهایی وابستگی رسمی آن به سپاه پاسداران را اثبات نمیکند. به همین ترتیب، بازنشر تبلیغ گورکن در چنین کانالی مدرکی برای اثبات مدیریت سایت توسط سپاه یا یک نهاد حکومتی مشخص نیست. آنچه میتوان با اطمینان بیشتری گفت، گردش محتوای تبلیغاتی گورکن در شبکههایی است که محتوای حامی جمهوری اسلامی منتشر میکنند.
رابطه goorkan[.]com و goorkan[.]info چقدر روشن است؟
در تبلیغات مرتبط با این مجموعه، هر دو دامنه goorkan[.]com و goorkan[.]info دیده میشوند و هر دو با نام گورکن معرفی شدهاند. این شواهد، ارتباط محتوایی و تبلیغاتی میان دو دامنه را نشان میدهد؛ اما در بررسی فعلی، یکسانبودن مالک ثبتی، مدیر فنی یا زیرساخت میزبانی آنها احراز نشده است. این تفاوت مهم است. استفاده از یک نام و برند مشترک میتواند نشانه ارتباط باشد، اما برای اثبات مالکیت مشترک باید اطلاعات ثبتی، زیرساخت شبکه، گواهیها، کد سایت یا سایر شاخصهای فنی نیز بررسی شوند.
در مورد محتوای نمایهشده در اینستاگرام نیز محدودیت مشابهی وجود دارد. همه متنهایی که در نتایج جستوجو کنار یک پست دیده میشوند الزاما متن اصلی صاحب حساب نیستند و بخشی از آنها ممکن است از نظرات کاربران آمده باشند. بنابراین، این نتایج برای نشاندادن گردش پیام تبلیغاتی مفیدند، اما برای تعیین دقیق منتشرکننده هر متن یا تشخیص اینکه یک محتوا تبلیغ پولی بوده است، باید خود پست و محل قرارگرفتن متن جداگانه بررسی شود.
همزمانی با هشدار سه کشور درباره عملیات علیه مخالفان جمهوری اسلامی
ماجرای گورکن در همان هفتهای مورد توجه قرار گرفته که مقامهای امنیتی سه کشور درباره عملیات سایبری جمهوری اسلامی علیه مخالفان، فعالان و روزنامهنگاران هشدار دادهاند. در ۱۵ سپتامبر، مرکز ملی امنیت سایبری بریتانیا، افبیآی و سرویس اطلاعات و امنیت هلند یک هشدار مشترک درباره فعالیت عوامل سایبری دولتی جمهوری اسلامی منتشر کردند.
در این سند، استفاده از بدافزاری با نام CHOSEN BRICK برای جمعآوری اطلاعاتی مانند مخاطبان، ایمیلها و پیامهای قربانیان توضیح داده شده است. بر اساس هشدار، اطلاعات شخصی برخی افراد هدف نیز در وبسایتهای افشاگر حامی جمهوری اسلامی منتشر شده و این انتشار میتواند خطرهای امنیتی بیشتری برای آنها ایجاد کند.
این هشدار نشان میدهد استفاده از اطلاعات سرقتشده برای افشا و فشار بر مخالفان، در پروندههای دیگری که مقامهای امنیتی بررسی کردهاند وجود داشته است. اما سند سه کشور نامی از گورکن نمیبرد. در نتیجه، نمیتوان از این گزارش نتیجه گرفت که اطلاعات منتشرشده در گورکن توسط CHOSEN BRICK جمعآوری شده، گردانندگان این سایت بخشی از همان عملیات هستند یا عاملان آن به تابلوی بزرگراه کالیفرنیا دسترسی پیدا کردهاند. شباهت در الگوی رفتاری، جایگزین مدرک برای انتساب فنی یا سازمانی نیست.
گورکن را فعلا از روی چه چیزهایی میتوان شناخت؟
هویت گردانندگان گورکن همچنان یکی از مهمترین مجهولات این پرونده است. اما ناشناسبودن مسئولان سایت به این معنا نیست که درباره مدل فعالیت آن چیزی نمیدانیم. سه جزء در محتوای منتشرشده بهطور مداوم کنار یکدیگر دیده میشوند: فراخوان برای معرفی افراد، ساخت یا انتشار پرونده درباره آنها و وعده ایجاد پیامد تحت عنوان «مجازات».
در کنار این سه بخش، ادعاهایی درباره دسترسی به دادههای خصوصی، مصادره اموال و خسارت مالی نیز برای نمایش توان عملیاتی مجموعه استفاده میشوند؛ ادعاهایی که بخش مهمی از آنها هنوز بهطور مستقل قابل راستیآزمایی نیستند. ظاهرشدن نشانی گورکن روی یک تابلوی ترافیکی در لسآنجلس، یک لایه جداگانه به این پرونده اضافه کرده است. اکنون دو موضوع مستقل نیازمند پاسخاند: چه کسی به سامانه تابلوی بزرگراه دسترسی پیدا کرده و چه کسانی گورکن، زیرساخت جمعآوری اطلاعات و انتشار پروندههای آن را اداره میکنند.
اثبات ارتباط میان این دو، نیازمند شواهدی فراتر از نمایش نام یک دامنه روی تابلو است. در عین حال، حتی اگر بخشی از ادعاهای گورکن درباره توان عملیاتی، مصادره یا دسترسی به اطلاعات خصوصی اغراقآمیز باشد، سازوکار اصلی آن همچنان قابل مشاهده است: تبدیل گزارشهای ارسالی کاربران به پروندههایی درباره افراد و همراهکردن آن با وعده ایجاد پیامد.
فعلا مشخص نیست چه میزان از این تهدید به توان واقعی عملیاتی متکی است و چه میزان نقش تبلیغاتی دارد. همین مرز نامشخص، یکی از مهمترین بخشهایی است که تحقیقات بیشتر درباره زیرساخت، گردانندگان و منشأ دادههای گورکن باید روشن کند.