وقتی دوربینهای غیرنظامی به چشم ارتشها تبدیل میشوند
دولتها و گروههای هکری با نفوذ به دوربینهای شهری، تجاری و خانگی، از تصاویر آنها برای جمعآوری اطلاعات نظامی استفاده میکنند، فناوری هوش مصنوعی نیز امکان تحلیل گسترده این تصاویر را فراهم کرده است.

در جریان جنگ سال ۲۰۲۶، صاحب یک مرغداری در شمال اسرائیل متوجه اتفاق عجیبی شد. زبان رابط کاربری دوربین نظارتی ساخت چین که برای مراقبت از مرغهایش نصب کرده بود، ناگهان به عربی تغییر کرده بود. او موضوع را به مقامهای مسئول اطلاع داد و بررسی اداره ملی سایبری اسرائیل نشان داد که دوربین هک شده است. این دوربین در نزدیکی مرز لبنان قرار داشت و تصاویر آن میتوانست برای رصد رفتوآمد و تحرکات نیروهای امنیتی اسرائیل در منطقه استفاده شود.
مطالب مرتبط

کارشناسان امنیت سایبری اسرائیل پس از شناسایی نفوذ، برای ایمنسازی دوربین و تغییر زاویه دید آن اقدام کردند تا امکان مشاهده تحرکات نیروهای امنیتی محدود شود. دوربینی که برای نظارت بر یک مرغداری نصب شده بود، بدون اطلاع صاحبش به یک منبع بالقوه اطلاعات نظامی تبدیل شده بود.
این اتفاق نمونهای کوچک از تحولی گستردهتر در جنگهای معاصر است. دوربینهای نظارتی که برای حفاظت از خانهها، فروشگاهها، کارخانهها، کنترل ترافیک و نظارت بر اماکن عمومی نصب شدهاند، اکنون میتوانند به چشم نیروهای نظامی و سازمانهای اطلاعاتی تبدیل شوند. مهاجمان با نفوذ به این تجهیزات، گاهی بدون نیاز به حضور در محل، به تصاویری دسترسی پیدا میکنند که موقعیت نیروها، مسیر جابهجایی تجهیزات و فعالیتهای اطراف تأسیسات حساس را آشکار میکند. گسترش هوش مصنوعی نیز امکان پردازش و تحلیل حجم بزرگی از این تصاویر را با سرعتی بیشتر فراهم کرده است.
تحقیقات تازه والاستریت ژورنال، منتشرشده در ۱۱ اکتبر ۲۰۲۶، نشان میدهد چگونه دوربینهای متصل به اینترنت به یکی از منابع جمعآوری اطلاعات در جنگهای اخیر تبدیل شدهاند. این روزنامه با بررسی نمونههایی از عملیات سایبری مرتبط با جمهوری اسلامی ایران، اسرائیل، روسیه و اوکراین و گفتوگو با مقامهای اطلاعاتی و نظامی، کارشناسان امنیت سایبری و هکرها، ابعاد این پدیده را بررسی کرده است؛ پدیدهای که مرز میان زیرساختهای نظارتی غیرنظامی و ابزارهای اطلاعاتی میدان جنگ را بیش از گذشته کمرنگ کرده است.
جنگ بر سر دوربینهای اسرائیل
در سال ۲۰۲۶، گروههای هکری مرتبط با جمهوری اسلامی ایران به بیش از ۲۵۰ دوربین حساس در اسرائیل نفوذ کردند. این آمار را اداره ملی سایبری اسرائیل در اختیار والاستریت ژورنال قرار داده است. اهداف گزارششده تنها دوربینهای معمولی خیابانها و ساختمانها نبودند؛ سامانههای پلاکخوان، دوربینهای نزدیک تأسیسات راهبردی، محل تجمع نیروهای نظامی و مواضع نظامی در شمال اسرائیل نیز در میان آنها قرار داشتند.
اهمیت چنین دوربینهایی لزوما به محل نصب یا مالکیت آنها نیست، بلکه به اطلاعاتی بستگی دارد که در میدان دیدشان قرار میگیرد. یک دوربین در جلوی در یک مغازه در مسیری در نزدیکی پایگاه نظامی ممکن است رفتوآمد خودروها را ثبت کند و دوربینی در حاشیه یک جاده میتواند جابهجایی تجهیزات و نیروها را نشان دهد. حتی تصاویر ظاهرا کماهمیت، اگر در طول زمان جمعآوری و با اطلاعات دیگر ترکیب شوند، ممکن است به شناسایی الگوهای فعالیت در اطراف مراکز حساس کمک کنند.
به گفته اداره ملی سایبری اسرائیل، شمار دوربینهایی که از آغاز جنگ& هدف نفوذ موفق جمهوری اسلامی قرار گرفتهاند، بسیار بیشتر از ۲۵۰ مورد است. رقم ۲۵۰ به دوربینهایی مربوط میشود که نفوذ به آنها تهدیدی فوری برای امنیت ملی اسرائیل ارزیابی شده است. این نهاد همچنین میگوید از میان صدها هزار دوربین متصل به اینترنت در اسرائیل، دهها هزار دستگاه ضعفهای امنیتی، از جمله رمزهای عبور پیشفرض، دارند که هکرهای مرتبط با جمهوری اسلامی میتوانند از آنها سوءاستفاده کنند.
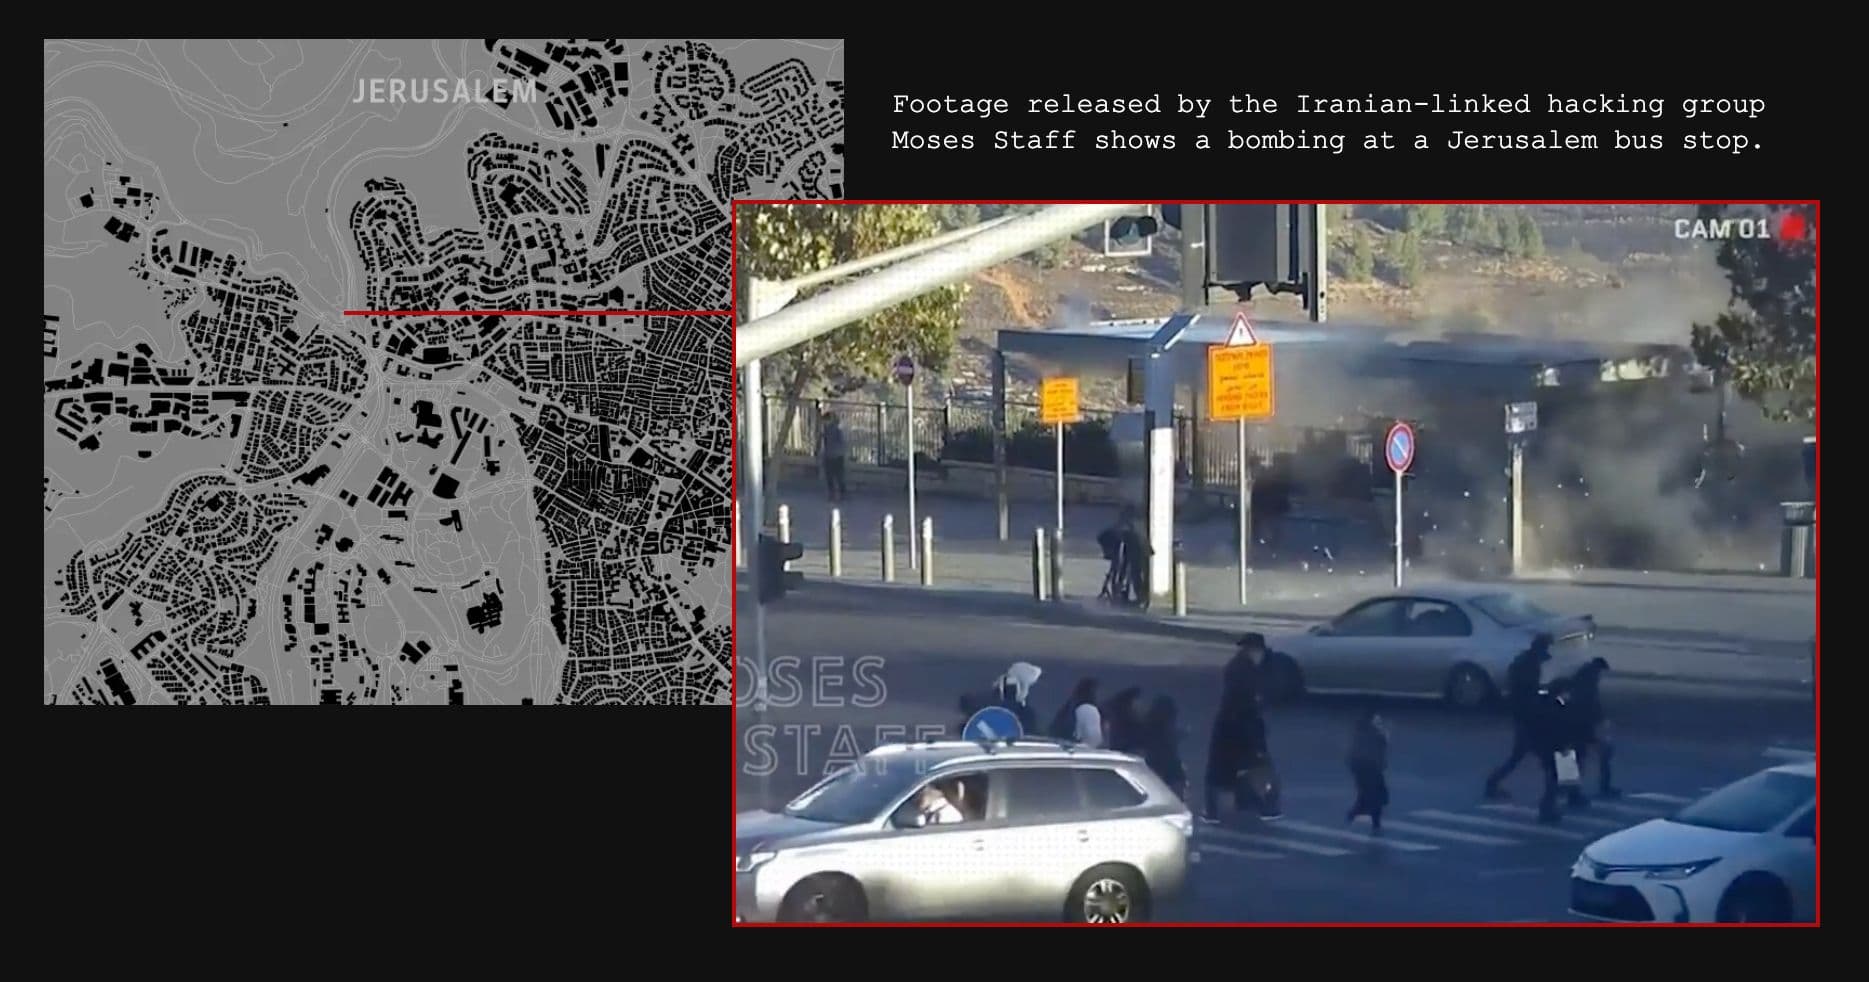
گروه «عصای موسی» (Moses Staff) در سال ۲۰۲۲ به یک دوربین امنیتی در اورشلیم نفوذ کرد تا انفجارهای دو ایستگاه اتوبوس را که یک مهاجم فلسطینی عامل آنها بود، زیر نظر بگیرد. در آن حملات دو نفر کشته و بیش از ۲۰ نفر زخمی شدند. گروه «حنظله» (Handala) نیز از دسترسی ادعایی خود به دوربینها برای تهدید و جنگ روانی علیه اسرائیلیها استفاده کرده است. این گروه مدعی شده بود که میتواند اسرائیلیها را در نزدیکی خانههایشان ببیند و صدایشان را بشنود. حنظله حتی از مخاطبانش خواسته بود برای رساندن پیام به این گروه، مقابل نزدیکترین دوربین ترافیکی صحبت کنند. چنین ادعاهایی علاوه بر نمایش نفوذ، با هدف ایجاد احساس ناامنی و القای حضور دائمی مهاجمان در زندگی روزمره شهروندان مطرح میشوند.
دوربینهای تهران و عملیات علیه علی خامنهای
استفاده اطلاعاتی از دوربینهای غیرنظامی در جنگ، به عملیات گروههای هکری مرتبط با جمهوری اسلامی علیه اسرائیل محدود نمیشود. در سوی دیگر این تقابل، اسرائیل نیز از زیرساخت نظارت تصویری در ایران برای جمعآوری اطلاعات درباره مقامهای ارشد جمهوری اسلامی استفاده کرده است. یکی از مهمترین نمونههای گزارششده، نفوذ به دوربینهای ترافیکی تهران و نقش اطلاعات بهدستآمده از آنها در عملیات منتهی به کشتهشدن علی خامنهای، رهبر پیشین جمهوری اسلامی است.
اهمیت این عملیات تنها در دسترسی به تصاویر دوربینها نبود. تصاویر ثبتشده در نقاط مختلف شهر میتوانستند به شناسایی خودروها، بررسی مسیرهای رفتوآمد و شناخت الگوهای حرکتی محافظان و مقامهای حکومتی کمک کنند. چنین اطلاعاتی زمانی ارزش عملیاتی بیشتری پیدا میکند که با دادههای دیگر، از جمله اطلاعات ارتباطی، منابع انسانی و سایر روشهای جمعآوری اطلاعات، ترکیب شود. به این ترتیب، دوربینهای ترافیکی که در ظاهر برای مدیریت رفتوآمد شهری نصب شدهاند، میتوانند بخشی از فرایند شناسایی و ردیابی اهداف حساس باشند.
پیش از این تحقیقات فایننشال تایمز و نیویورک تایمز، ابعاد اطلاعاتی این عملیات را بررسی کرده بود. به گزارش فایننشال تایمز، اسرائیل به شبکه دوربینهای ترافیکی تهران دسترسی یافته بود و از تصاویر آنها برای شناخت الگوهای رفتوآمد محافظان و افراد نزدیک به خامنهای استفاده میکرد. در مقابل، نیویورک تایمز گزارش داده بود که سازمان اطلاعات مرکزی آمریکا ماهها محل حضور خامنهای را زیر نظر داشت و اطلاعات مربوط به برگزاری یک نشست مهم با حضور فرماندهان ارشد، در تعیین زمان حمله نقش داشت.
گزارشهای منتشرشده نشان میدهند که تصاویر دوربینهای تهران بخشی از فرایند جمعآوری اطلاعات بودهاند. این تحول برای جمهوری اسلامی ایران تناقضی اساسی ایجاد کرده است. حکومتی که طی دو دهه گذشته شبکهای گسترده از دوربینهای شهری، سامانههای پلاکخوان و زیرساختهای شناسایی هویت را برای نظارت بر شهروندان و کنترل اجتماعی توسعه داده، با این وضعیت روبهروست که همان زیرساخت، علیه دستگاه امنیتی و ساختار فرماندهی خودش استفاده شد. هرچه پوشش نظارتی گستردهتر و امکان تجمیع دادهها بیشتر باشد، اطلاعات بالقوه ارزشمندتری نیز در معرض دسترسی غیرمجاز قرار میگیرد.
اوکراین؛ میدان آزمایش جنگ دوربینها
جنگ روسیه و اوکراین یکی از روشنترین نمونههای تبدیل دوربینهای غیرنظامی به ابزار جمعآوری اطلاعات نظامی است. در این جنگ، دوربینهایی که برای نظارت بر خیابانها، جادهها، ساختمانها و مراکز تجاری نصب شدهاند، به اهداف عملیات سایبری تبدیل شدهاند.
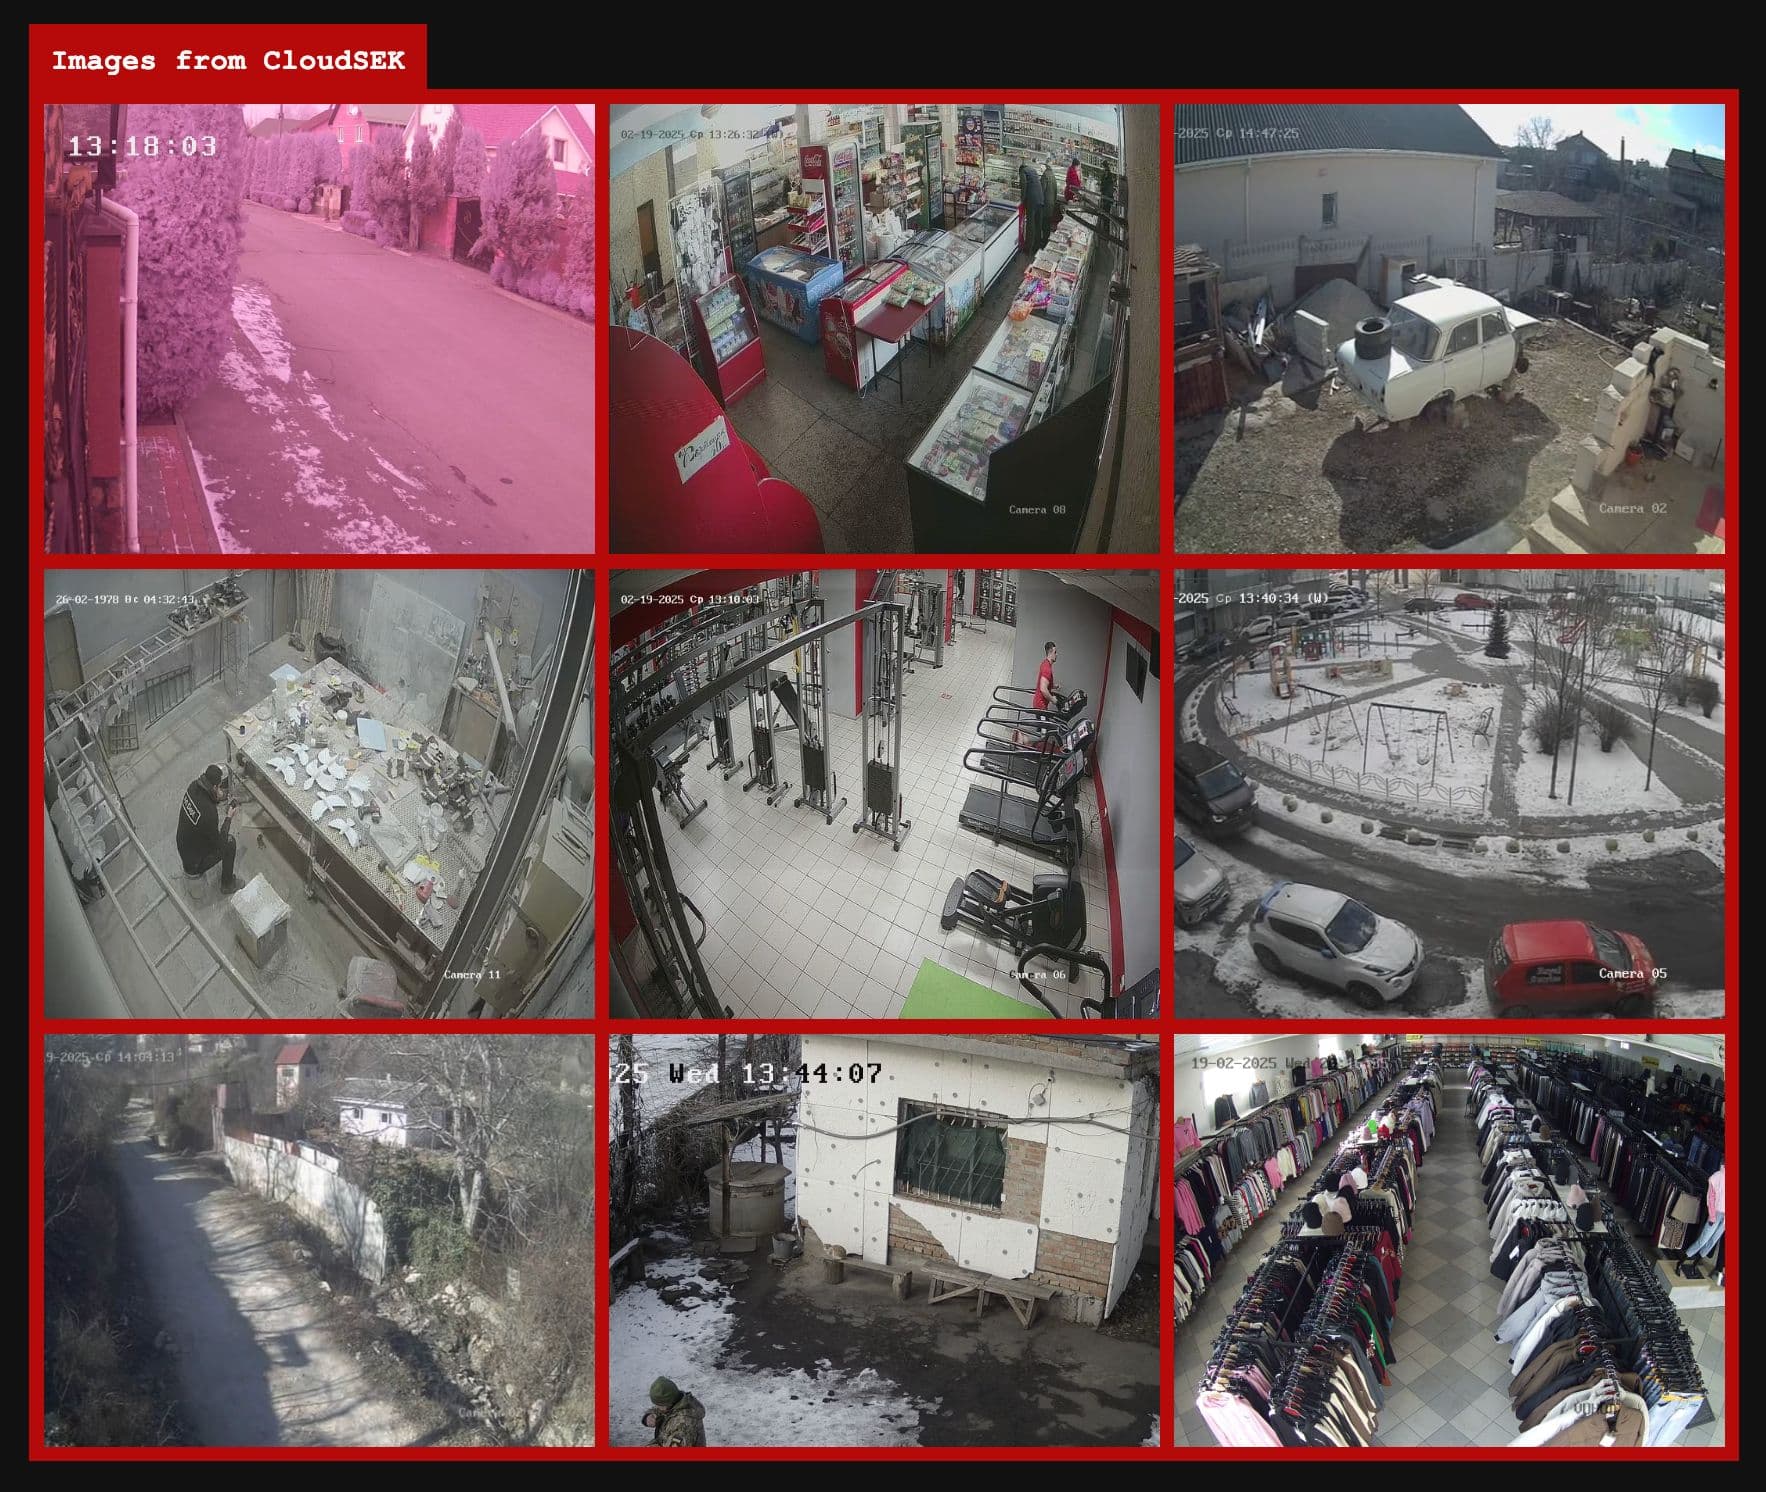
در ژانویه ۲۰۲۴، سرویس امنیتی اوکراین اعلام کرد که نیروهای روسیه به دو دوربین نظارتی در کییف دسترسی غیرمجاز پیدا کردهاند. یکی از این دوربینها متعلق به مجموعهای مسکونی بود و برای نظارت بر محله استفاده میشد. به گفته مقامهای اوکراینی، مهاجمان با تغییر زاویه دید و دسترسی به تصاویر این دوربینها تلاش کرده بودند زیرساختهای حساس و سامانههای دفاع هوایی پایتخت را زیر نظر بگیرند. سرویس امنیتی اوکراین اعلام کرد که این تصاویر برای جمعآوری اطلاعات و اصلاح دقت حملات موشکی روسیه به کار گرفته میشدند.
مقابله با این تهدید به یکی از اقدامات امنیتی اوکراین در طول جنگ تبدیل شده است. بر اساس اطلاعاتی که سرویس امنیتی اوکراین در اختیار والاستریت ژورنال قرار داده، این نهاد از زمان آغاز تهاجم روسیه در فوریه ۲۰۲۲، حدود ۴۰ هزار دوربین نظارتی دارای مخاطرات امنیتی را شناسایی کرده و برای ایمنسازی، تغییر زاویه دید یا مسدودکردن آنها اقدام کرده است.
فعالیتهای اطلاعاتی روسیه به دوربینهای داخل اوکراین محدود نمانده است. نهادهای اطلاعاتی هلند در ژوئیه ۲۰۲۶ هشدار دادند که بازیگران دولتی روسیه بهصورت سازمانیافته برای نفوذ به دوربینهای نظارتی در کشورهای اروپایی تلاش میکنند. هدف این عملیات، به گفته مقامهای هلندی، جمعآوری اطلاعات درباره مسیرهای انتقال تجهیزات نظامی، محمولههای تسلیحاتی ارسالی به اوکراین و محل حضور نیروهای نظامی اوکراینی است. این هشدار نشان میدهد که دوربینهای غیرنظامی حتی در کشورهایی که مستقیماً در میدان جنگ حضور ندارند، ممکن است بخشی از شبکه جمعآوری اطلاعات طرفهای درگیر شوند.
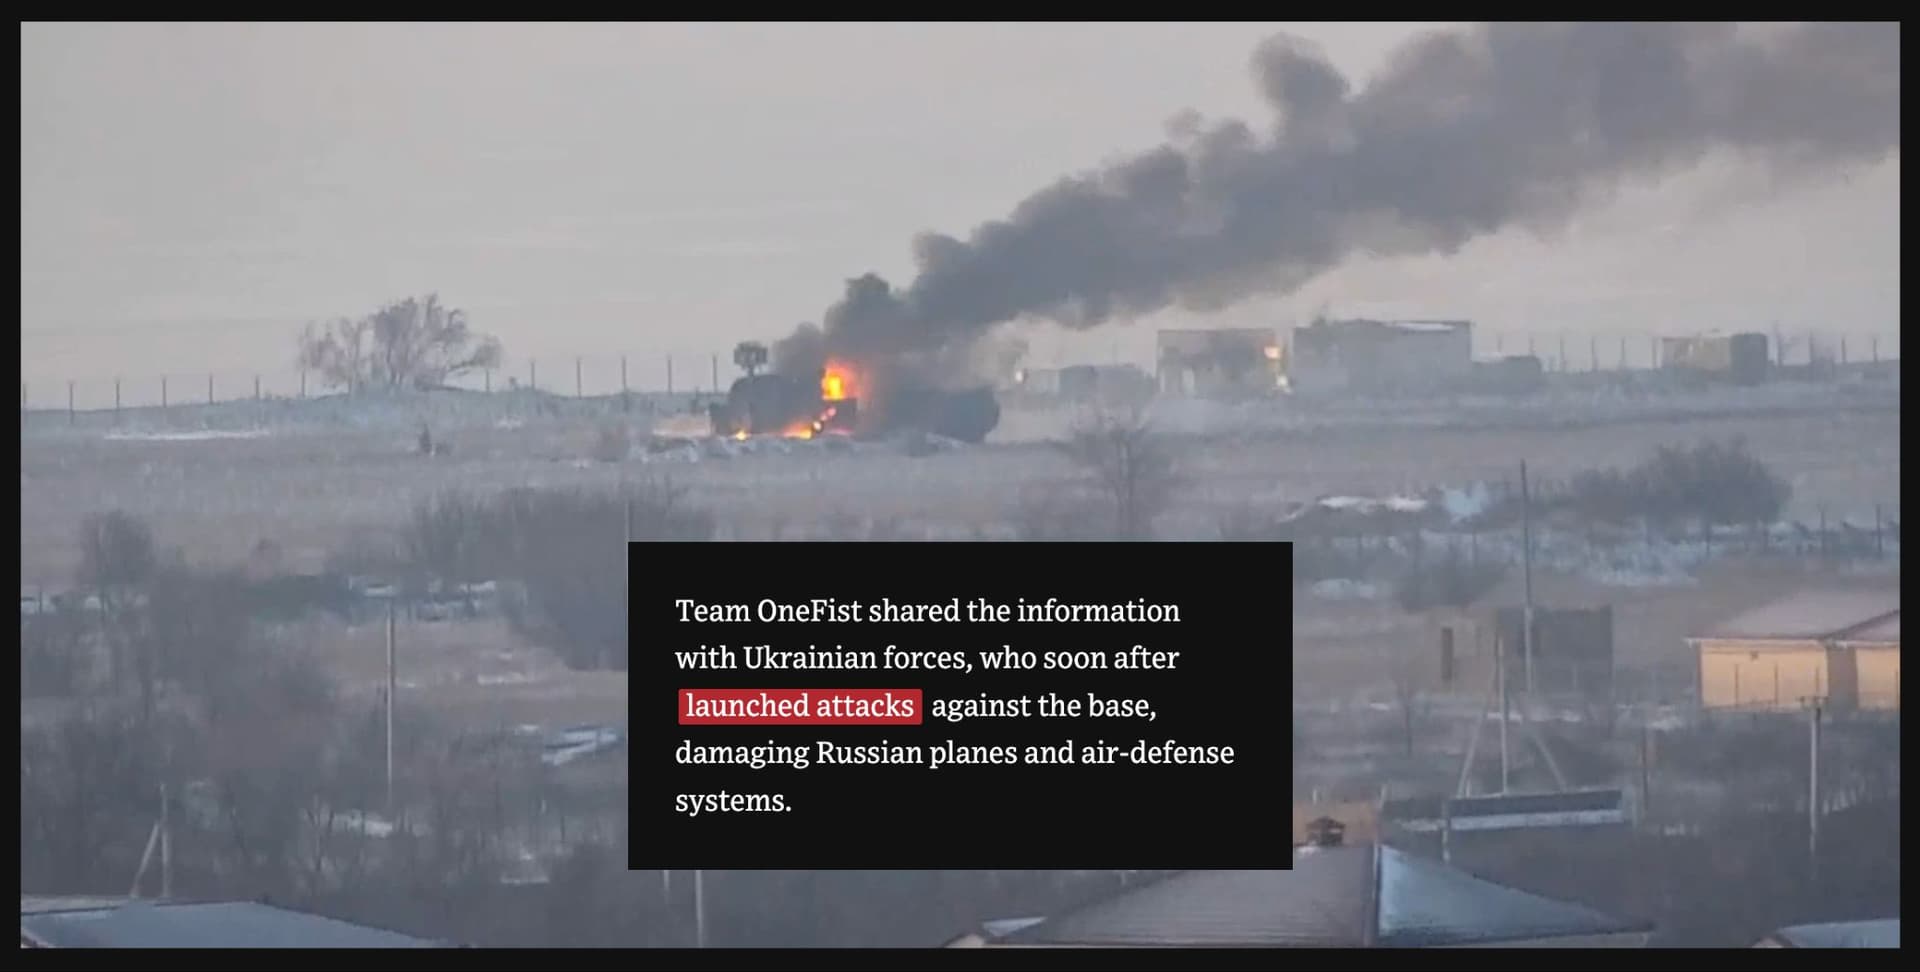
در سوی مقابل، هکرهای حامی اوکراین نیز از همین روش علیه روسیه استفاده کردهاند. گروه «وانفیست» (Team OneFist) در اواخر سال ۲۰۲۲ با استفاده از تصاویر دوربینهای هکشده به شناسایی یک پایگاه هوایی مخفی روسیه کمک کرد. اعضای این گروه همچنین در مراحل اولیه جنگ به تصاویر دوربینهای پل کرچ، مسیر ارتباطی روسیه با شبهجزیره کریمه، دسترسی داشتند. تصاویر این دوربینها اطلاعاتی درباره وضعیت پل و تدابیر حفاظتی آن، از جمله نصب حسگرهای تشخیص حرکت در زیر پل، فراهم کرد که به اصلاح طرحهای حمله کمک میکرد.
دوربینها چگونه هک میشوند؟
نفوذ به دوربینهای نظارتی همیشه به ابزارهای پیچیده یا عملیات سایبری پیشرفته نیاز ندارد. بسیاری از این تجهیزات، از دوربینهای خانگی و فروشگاهی گرفته تا سامانههای نظارت شهری، به شبکههای رایانهای و اینترنت متصل هستند تا صاحبان یا مدیران آنها بتوانند تصاویر را از راه دور مشاهده کنند. همین قابلیت، اگر با تنظیمات امنیتی ضعیف همراه باشد، میتواند راه دسترسی مهاجمان به تصاویر را نیز باز کند.
دوربینهای تحت شبکه معمولا تصاویر را از طریق شبکه محلی به دستگاه ضبط تصاویر یا سامانه مدیریت مرکزی منتقل میکنند. در برخی مدلها، تصاویر مستقیما یا از طریق یک دستگاه واسط در خدمات ابری ذخیره میشوند و کاربران با نرمافزار تلفن همراه یا مرورگر به آنها دسترسی پیدا میکنند. در نتیجه، مهاجم برای مشاهده تصاویر لزوما نیازی به نفوذ مستقیم به خود دوربین ندارد. دسترسی غیرمجاز به دستگاه ضبط، حساب کاربری مدیر سامانه یا خدمات ابری مرتبط نیز ممکن است نتیجه مشابهی داشته باشد.
یکی از رایجترین ضعفهای امنیتی این تجهیزات، استفاده از رمزهای عبور پیشفرض یا ساده است. بعضی دوربینها با نام کاربری و رمز عبوری عرضه میشوند که در تعداد زیادی از دستگاههای مشابه یکسان است و کاربران پس از نصب آن را تغییر نمیدهند. ضعف در سازوکار احراز هویت، تنظیمات نادرست دسترسی از راه دور و آسیبپذیریهای نرمافزاری اصلاحنشده نیز از مسیرهای شناختهشده نفوذ هستند. بهروزرسانینشدن میانافزار دستگاهها، بهویژه در تجهیزاتی که سالها بدون نگهداری امنیتی فعال میمانند، این مخاطرات را افزایش میدهد.
اما همه نفوذها سطح دسترسی یکسانی ایجاد نمیکنند. مهاجم ممکن است فقط بتواند تصویر زنده یک دوربین را مشاهده کند، به تصاویر ضبطشده روزها یا هفتههای گذشته دسترسی پیدا کند یا در صورت برخورداری از مجوزهای مدیریتی، تنظیمات دستگاه را تغییر دهد. در دوربینهای دارای قابلیت چرخش و تغییر زاویه دید، دسترسی مدیریتی ممکن است امکان هدایت دوربین به سمت نقطهای متفاوت را نیز فراهم کند. این تفاوتها در عملیات اطلاعاتی اهمیت دارند؛ مشاهده تصویر زنده برای رصد تحرکات جاری مفید است، در حالی که تصاویر آرشیوی میتوانند برای بازسازی رویدادها و شناسایی الگوهای رفتوآمد در گذشته استفاده شوند.
شرکتهای ارائهدهنده خدمات ابری و پیمانکاران نصب و نگهداری نیز بخشی از این زنجیره امنیتی هستند. یک پیمانکار ممکن است برای پشتیبانی فنی به چندین سامانه نظارتی دسترسی داشته باشد و یک حساب مدیریتی در سامانه ابری میتواند امکان مشاهده تصاویر چند دوربین را فراهم کند. بنابراین، در برخی شرایط، نفوذ به حساب کاربری یا زیرساخت مدیریتی مشترک میتواند دامنه دسترسی مهاجم را از یک دستگاه فراتر ببرد.
هوش مصنوعی؛ از تصاویر پراکنده تا اطلاعات عملیاتی
ارزش اطلاعاتی دوربینهای نظارتی تنها به تعداد آنها یا امکان دسترسی به تصاویرشان وابسته نیست. مسئله مهمتر، توانایی استخراج اطلاعات قابل استفاده از حجم عظیمی از تصاویر است. در گذشته، بررسی تصاویر صدها دوربین و دنبالکردن رفتوآمد اشخاص یا خودروها به نیروی انسانی فراوان و صرف زمان طولانی نیاز داشت. فناوریهای پردازش تصویر و هوش مصنوعی میتوانند بخشهایی از این فرایند را خودکار کنند و سرعت تحلیل دادهها را افزایش دهند.
سامانههای بینایی ماشین میتوانند اشخاص، خودروها و اشیای مشخص را در تصاویر شناسایی کنند و اطلاعات مربوط به زمان و مکان مشاهده آنها را استخراج کنند. در شرایطی که تصاویر چند دوربین در دسترس باشد، الگوریتمهای تحلیل ویدیو ممکن است بتوانند یک خودرو یا شخص را بر اساس ویژگیهای ظاهری در تصاویر دوربینهای مختلف دنبال کنند. البته موفقیت این روش به عواملی مانند کیفیت تصاویر، زاویه دید، نور محیط و میزان همپوشانی پوشش دوربینها وابسته است.
اهمیت این قابلیتها زمانی بیشتر میشود که تصاویر در طول زمان جمعآوری شوند. مشاهده یک خودرو در یک خیابان ممکن است اطلاعات محدودی داشته باشد، اما ثبت مکرر همان خودرو در نقاط مختلف میتواند به شناسایی مسیرهای معمول رفتوآمد، زمان حضور در مکانهای مشخص و تغییرات الگوی حرکت آن کمک کند. در محیط نظامی، چنین تحلیلی ممکن است برای بررسی رفتوآمد اطراف تأسیسات حساس، شناسایی فعالیتهای غیرمعمول یا ارزیابی تغییرات پس از یک حمله استفاده شود.
ترکیب تصاویر با دادههای دیگر، ارزش اطلاعاتی آنها را افزایش میدهد. شماره پلاک خودرو میتواند در صورت دسترسی به اطلاعات ثبت وسایل نقلیه به هویت مالک مرتبط شود. دادههای مکانی، اطلاعات ارتباطی و سایر منابع اطلاعاتی نیز ممکن است برای تکمیل تصویری که دوربینها ارائه میکنند به کار گرفته شوند. در چنین شرایطی، هوش مصنوعی میتواند به جستوجو، دستهبندی و یافتن ارتباط میان مجموعههای بزرگ داده کمک کند.
آینده جنگ اطلاعاتی و امنیت دوربینها
تجربه جنگهای ایران و اسرائیل و روسیه و اوکراین نشان میدهد که دوربینهای غیرنظامی دیگر صرفا تجهیزاتی برای حفاظت از اموال، کنترل ترافیک یا نظارت بر اماکن عمومی نیستند. این دوربینها، حتی بدون آنکه صاحبانشان از آن آگاه باشند، ممکن است به منابع جمعآوری اطلاعات برای دولتها، سازمانهای اطلاعاتی و گروههای هکری تبدیل شوند. ارزش اطلاعاتی آنها نیز تنها در تصاویر ثبتشده نیست، بلکه به امکان تحلیل تصاویر در طول زمان و ترکیب آنها با دادههای دیگر بستگی دارد. ماجرای دوربین مرغداری در شمال اسرائیل نمونه کوچکی از همین مسئله است. دوربینی که برای مراقبت از مرغها نصب شده بود، در نزدیکی مرز لبنان میتوانست تصاویری از تحرکات نیروهای امنیتی ثبت کند و در اختیار حزبالله قرار دهد.
گسترش استفاده نظامی از دوربینهای غیرنظامی، مفهوم حفاظت از مقامات و تاسیسات حساس را تغییر داده است. در گذشته، بخش مهمی از تدابیر حفاظتی بر کنترل دسترسی فیزیکی، محدود کردن مشاهده مستقیم و جلوگیری از افشای اطلاعات مربوط به محل حضور و جابهجایی افراد استوار بود. اما امروز حتی دوربینهایی که خارج از محدوده یک مرکز نظامی یا امنیتی نصب شدهاند، ممکن است اطلاعات ارزشمندی درباره فعالیتهای داخل یا اطراف آن تولید کنند. حفاظت از یک تاسیسات حساس دیگر تنها به امنیت دیوارها، ورودیها و سامانههای داخلی آن محدود نیست؛ محیط دیجیتالی پیرامون آن نیز بخشی از مسئله امنیت عملیاتی است.
این تحول بهویژه برای حفاظت از مقامهای ارشد و فرماندهان نظامی اهمیت دارد. تصاویر پراکنده دوربینهای شهری و تجاری، در صورت دسترسی مستمر و ترکیب با منابع اطلاعاتی دیگر، ممکن است به شناسایی الگوهای رفتوآمد و تغییرات فعالیت در اطراف مراکز حساس کمک کنند. در نتیجه، دولتها ناچارند علاوه بر حفاظت از سامانههای متعلق به خود، مخاطرات ناشی از تجهیزات متصل به اینترنت در محیط پیرامون تاسیسات راهبردی را نیز در ارزیابیهای امنیتی در نظر بگیرند.
در سطح سیاستگذاری، این تهدید میتواند روند سختگیرانهترشدن استانداردهای امنیتی تجهیزات متصل به اینترنت را تسریع کند. بریتانیا از آوریل ۲۰۲۴ اجرای مقررات امنیت محصولات هوشمند مصرفی را آغاز کرده است که از جمله، استفاده از رمزهای عبور پیشفرض مشترک و قابل حدس را ممنوع میکند. اتحادیه اروپا نیز با تصویب قانون تابآوری سایبری، الزامات امنیتی گستردهتری برای محصولات دارای اجزای دیجیتال، از جمله تجهیزات متصل به اینترنت، در نظر گرفته است. بخش اصلی این الزامات از دسامبر ۲۰۲۷ لازمالاجرا خواهد شد.
اقداماتی مانند حذف رمزهای عبور پیشفرض، نصب منظم بهروزرسانیهای امنیتی، محدودکردن دسترسی از راه دور، استفاده از احراز هویت قوی و جداسازی شبکه دوربینها از سامانههای حساس میتوانند احتمال نفوذ و دامنه خسارت آن را کاهش دهند. با این حال، هیچیک از این تدابیر بهتنهایی امنیت کامل ایجاد نمیکند و مهاجمان ممکن است بهجای تجهیزات منفرد، حسابهای مدیریتی، پیمانکاران یا خدمات ابری مرتبط را هدف قرار دهند. هوش مصنوعی میتواند ظرفیت شناسایی و ردیابی اشخاص و خودروها، استخراج الگوهای رفتوآمد و پردازش حجم بزرگی از تصاویر را افزایش دهد.