خرابکاری در یخچالهای فروشگاهی فرانسه؛ رد سپاه به واحد «شهید کاوه» رسید
دولت فرانسه واحد سایبری «شهید کاوه» سپاه را مسئول حمله به سامانههای سرمایشی صدها فروشگاه معرفی کرده است؛ عملیاتی که با دستکاری تنظیمات یخزدایی، به نابودی مواد غذایی، آسیب به تجهیزات و آغاز حریق انجامید.

حمله سایبری به سامانههای سرمایشی صدها فروشگاه در فرانسه، تجهیزات نگهداری مواد غذایی را به عامل تخریب همان کالاها تبدیل کرد. مهاجمان در شب ۱۱ به ۱۲ اکتبر ۲۰۲۶، تنظیمات یخزدایی کنترلکنندههای صنعتی را دستکاری کردند و خسارت گستردهای به بار آوردند. دولت فرانسه روز ۹ نوامبر، اجرای این عملیات را به واحد «شهید کاوه»، وابسته به مرکز الکترونیک و سایبری سپاه پاسداران، نسبت داد.
بیانیه وزارت خارجه فرانسه از هدفقرارگرفتن بیش از ۷۰۰ مرکز فروشگاهی و زیان غذایی برآوردشده در حد چند ده میلیون یورو خبر میدهد. این حمله، مسئله امنیت تجهیزات متصل به اینترنت را مستقیماً به سلامت کالا، ایمنی کارکنان و فعالیت روزانه فروشگاهها پیوند زده است.
دستکاری یخزدایی چگونه خسارت ایجاد کرد؟
سامانههای سرمایشی برای جلوگیری از انباشت یخ، چرخهای برای یخزدایی دارند. در این چرخه، بخشهایی از تجهیزات بهطور کنترلشده گرم میشوند. دستکاری همین فرایند میتواند شرایط نگهداری مواد غذایی را به هم بزند و به تجهیزات آسیب برساند.
مرکز هماهنگی بحرانهای سایبری فرانسه، موسوم به «C4»، در گزارش فنی خود ثبت کرده که مهاجمان پس از نفوذ، دمای تنظیمشده برای یخزدایی را بالا بردند. این مرکز وقوع دستکم ۱۵ مورد آغاز حریق را نیز گزارش کرده است.
فروشگاههای زنجیرهای کارفور، اینترمارشه، لکلر، کوپراتیو او، کازینو و مترو در میان آسیبدیدگان بودند. دامنه خسارت به چند قصابی کوچک، یک کشتارگاه و کارخانههای تعاونی صنایع غذایی نیز رسید.
در چنین تأسیساتی، یک سامانه مرکزی ممکن است تنظیمات شمار زیادی از تجهیزات سرمایشی را مدیریت کند. دسترسی غیرمجاز به این نقطه، به مهاجم امکان میدهد فرایندی را مختل کند که حفظ کیفیت و ایمنی مواد غذایی به آن وابسته است.
واحد «شهید کاوه» و نامهای پوششی آن
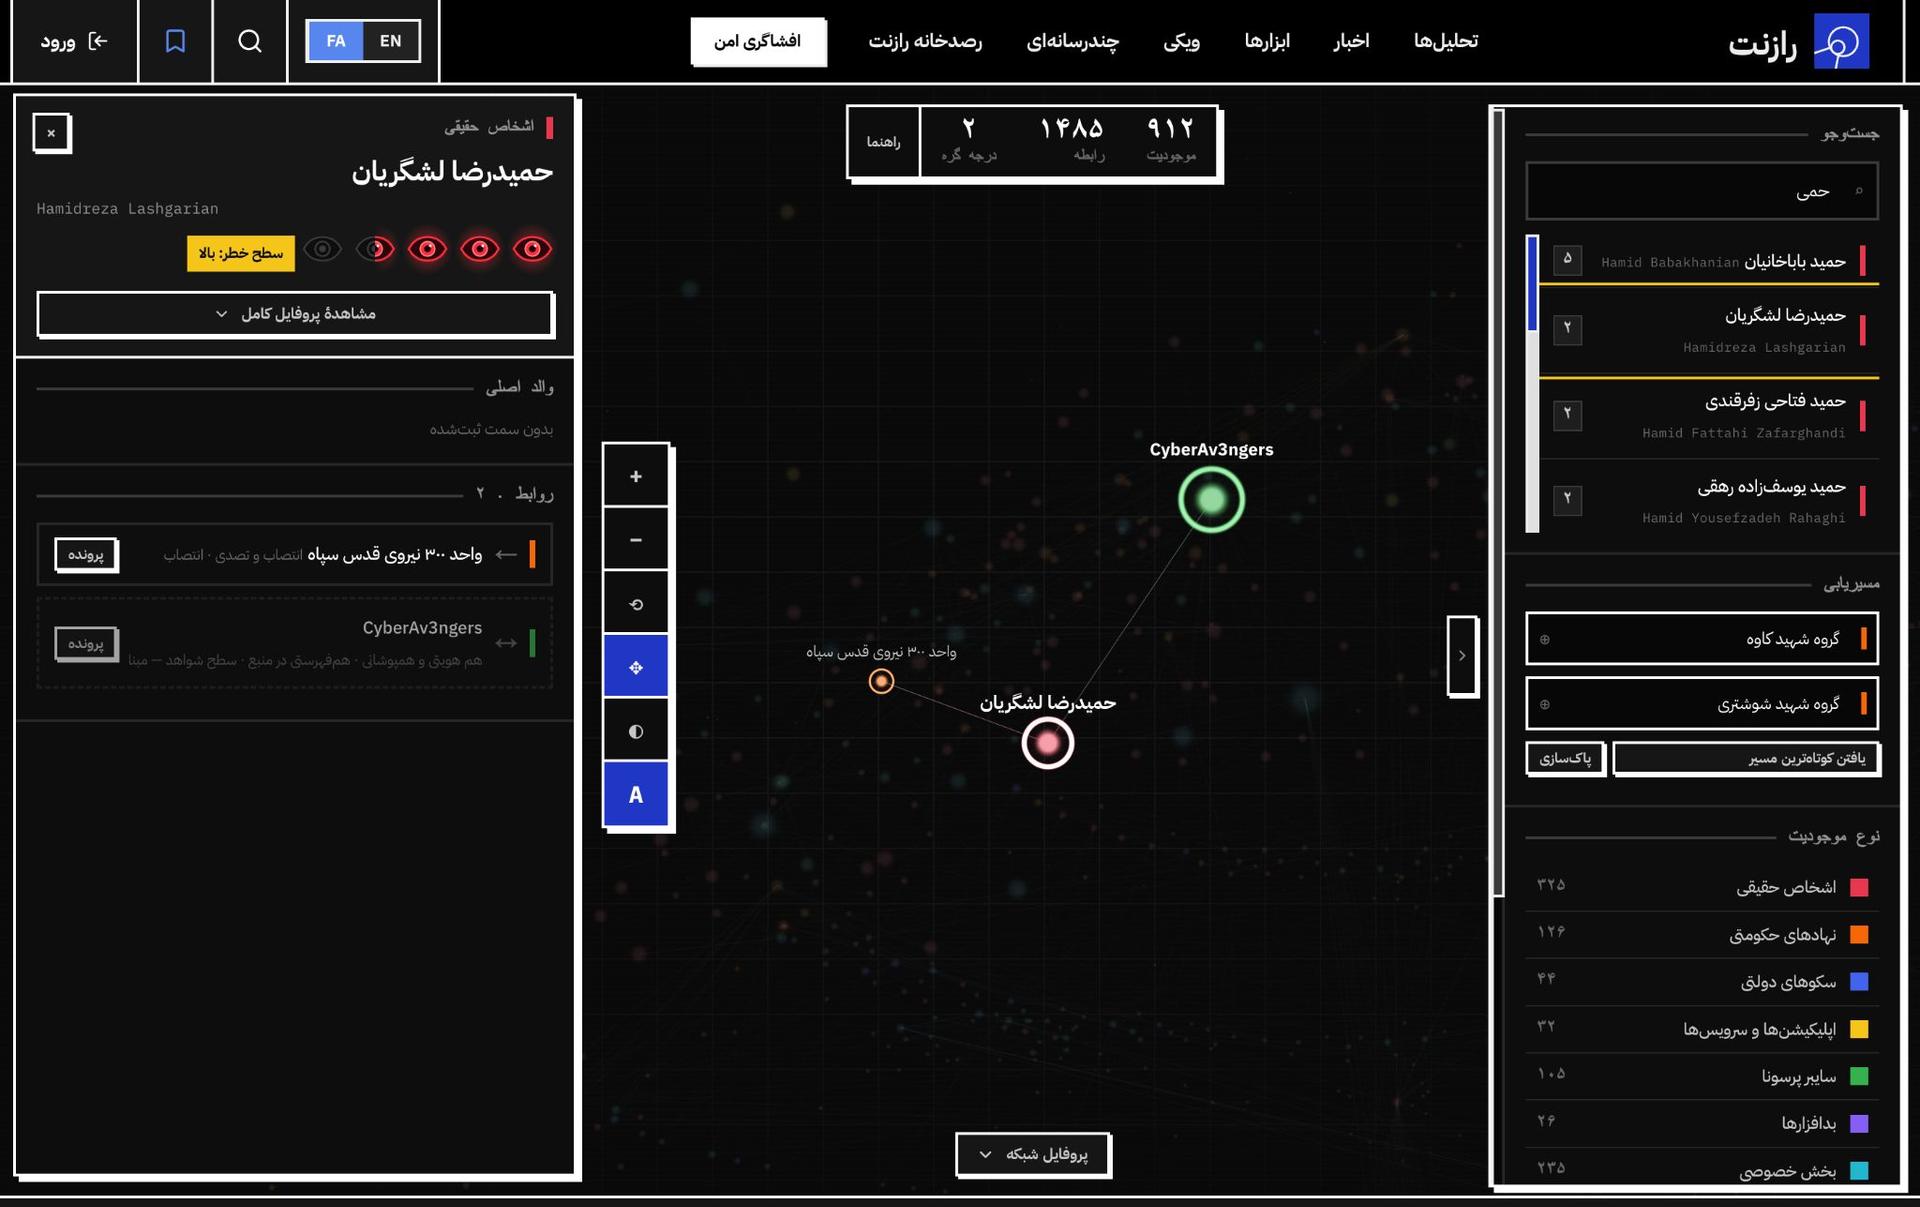
فرانسه در انتساب رسمی خود، سپاه را آمر عملیات و واحد شهید کاوه را مجری آن معرفی میکند. گزارش فنی، رضا سالاروند و مهدی لشگریان را فرماندهان این واحد و حمیدرضا لشگریان را رئیس مرکز الکترونیک و سایبری سپاه معرفی کرده است.
نام لشگریان پیشتر نیز در اسناد رسمی آمریکا آمده بود. وزارت خزانهداری آمریکا در دوم فوریه ۲۰۲۴، حمیدرضا لشگریان را با عنوان رئیس این مرکز و از فرماندهان نیروی قدس تحریم کرد. مهدی لشگریان هم در همان اقدام، در فهرست مقامهای ارشد تحریمشده مرکز قرار گرفت.
واحد شهید کاوه فعالیتهای خود را با نامهای اینترنتی مختلفی پیش میبرد. گزارش فرانسه، هویتهای «سایبر اونجرز» (CyberAv3ngers)، «سربازان سلیمان» (Soldiers of Solomon)، «مستر سول» (Mr. Soul) و «جبهه اسناد سایبری» (Cyber Isnaad Front) را به این واحد مرتبط میداند و «سایبرباننیوز» (CyberbanNews) را بازوی ارتباطی آن معرفی میکند.
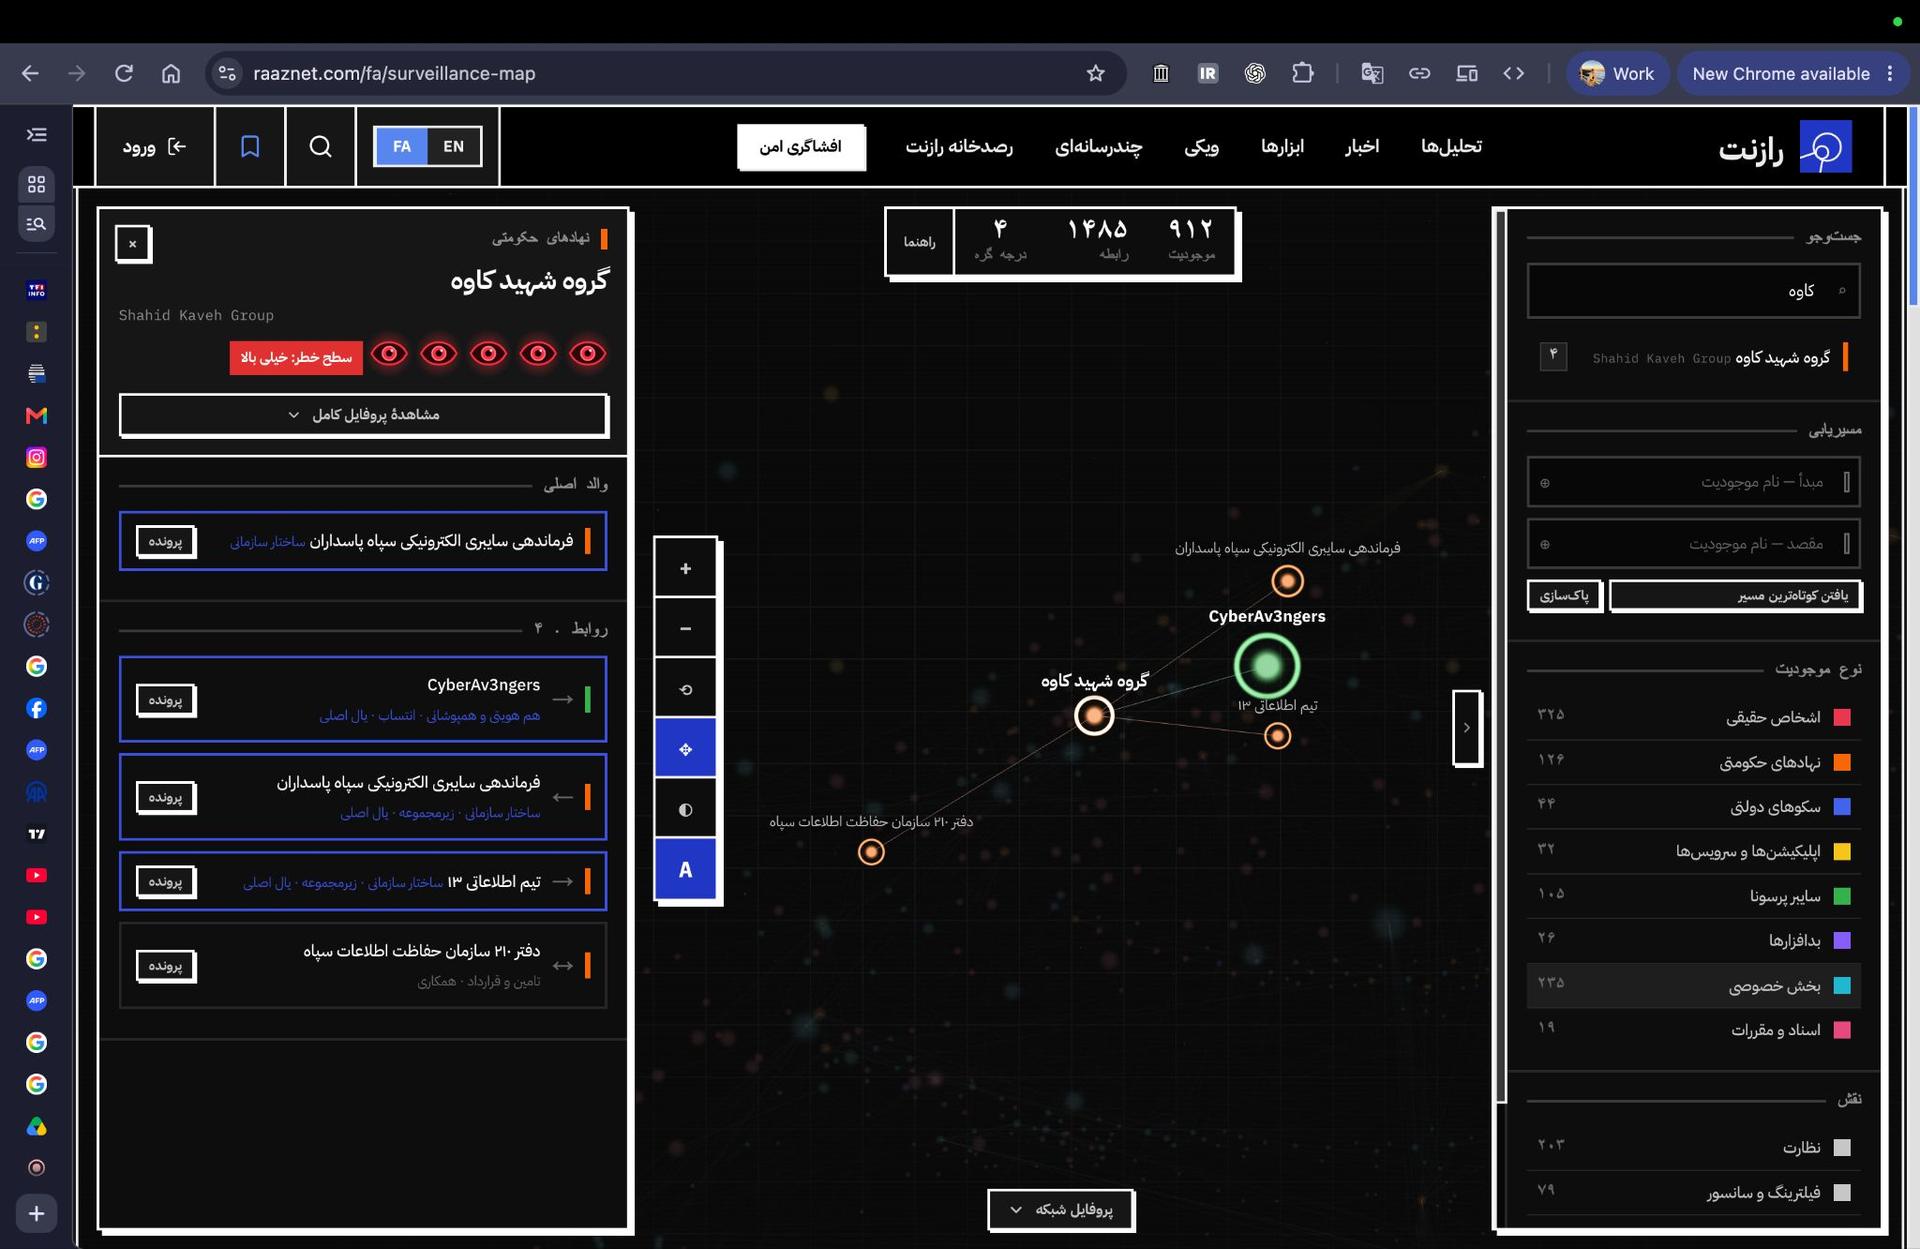
این تفکیک برای شناخت ساختار عملیات اهمیت دارد: تعدد نامها و کانالهای اعلام مسئولیت، لزوماً به معنای وجود گروههای مستقل نیست. در ارزیابی فرانسه، این هویتها به یک واحد عملیاتی در ساختار سپاه بازمیگردند.
رصدخانه رازنت برای بررسی همین پیوندهای سازمانی، امکان جستوجوی نهادها، افراد و روابط میان آنها را فراهم میکند. خوانندگان میتوانند ساختار شبکه و پروفایلهای موجودیتها را در این نقشه تعاملی بررسی کنند.
فرانسه بر چه شواهدی تکیه کرده است؟
مبنای انتساب، مجموعهای از نشانههای فنی و عملیاتی است. به ارزیابی مرکز هماهنگی بحرانهای سایبری فرانسه، زیرساخت استفادهشده در حمله به تجهیزات سرمایشی، همزمان برای شناسایی تجهیزات صنعتی اشنایدر الکتریک نیز به کار رفته است. روش این شناسایی با فعالیتهای پیشین واحد شهید کاوه همخوانی داشته است.
استفاده از ابزار جستوجوی تجهیزات متصل به اینترنت «فوفا» (FOFA)، بازتاب حمله در سایبرباننیوز در ۱۳ اکتبر و مشاهده ردپای زبان فارسی در زیرساخت مهاجمان، دیگر شواهد ذکرشده در گزارشاند.
این نشانهها وزن یکسانی ندارند. استفاده از زبان فارسی یا بازنشر خبر یک حمله، بهتنهایی هویت مجری را اثبات نمیکند. اهمیت ارزیابی فرانسه در پیوند این نشانهها با زیرساخت مشترک و سابقه عملیاتی واحد است. گزارش عمومی، جمعبندی دولت فرانسه را توضیح میدهد، اما همه دادههای خام لازم برای بازسازی مستقل انتساب را در اختیار خواننده نمیگذارد.
کنترلکنندههای در دسترس، خسارتهای گسترده
پژوهشهای امنیت صنعتی، پیش از این حمله نیز خطر دسترسی اینترنتی به سامانههای مدیریت سرمایش را روشن کرده بودند. تیم پژوهشی «تیم۸۲» شرکت کلاروتی در ۹ اوت ۲۰۲۶، چند آسیبپذیری در کنترلکنندههای دانفوس مدل «AK-SM 800A» را تشریح کرده بود. این مشکلات شامل امکان دورزدن احراز هویت در شرایط مشخص، اجرای فرمان از راه دور و دستکاری پیکربندی وبسرور دستگاه بود.
پژوهشگران در بررسی خود ۲٬۷۶۵ دستگاه با رابط مدیریتی در دسترس اینترنت شناسایی کردند. دانفوس برای مشکلات گزارششده اصلاحیه منتشر کرده بود.
این یافتهها سطح خطر را توضیح میدهند، اما ثابت نمیکنند مهاجمان در فرانسه از همین آسیبپذیریها استفاده کردهاند. گزارش عمومی انتساب، مسیر دقیق ورود به همه سامانههای قربانی را مشخص نمیکند.
خسارت محلی، پاسخ سیاسی
دولت فرانسه اعلام کرده سفیر جمهوری اسلامی را احضار خواهد کرد و تحریم افراد و نهادهای دخیل را به شرکای اروپایی پیشنهاد خواهد داد. این موضع، انتساب رسمی حمله را به اقدامی دیپلماتیک و درخواست پاسخ مشترک اروپایی پیوند میدهد.
دامنه این انتساب نیز باید روشن بماند: سند فرانسه، حمله ۱۱ و ۱۲ اکتبر را به واحد شهید کاوه نسبت میدهد. این نتیجه بهخودیخود مسئولیت حملات بعدی به سامانههای سرمایشی در اروپا یا مراکز نگهداری پلاسما را تعیین نمیکند.
ویژگی تعیینکننده پرونده فرانسه، استفاده از دسترسی دیجیتال برای تغییر یک فرایند فیزیکی است. کنترلکنندهای که برای مدیریت دما و نگهداری کالا نصب شده بود، پس از نفوذ در خدمت تخریب قرار گرفت. ارتباطی که فرانسه میان این عملیات و یک واحد مشخص سپاه برقرار کرده، همچنین نشان میدهد بررسی نام گروههای هکری بدون دنبالکردن روابط سازمانی آنها، تصویر ناقصی از مسئولیت و ظرفیت عملیاتی مهاجمان به دست میدهد.