کارت دعوت عروسی جعلی؛ کلاهبرداری با سوءاستفاده از اعتماد به آشنایان
کلاهبرداران با فرستادن فایل نصبی اندروید بهجای دعوتنامه عروسی، کاربران را به نصب بدافزار ترغیب میکنند؛ پیامی دوستانه که میتواند مقدمه دسترسی به اطلاعات گوشی و سرقت بانکی باشد.

در هفتههای گذشته، متخصصان امنیت سایبری درباره انتشار بدافزاری با پوشش کار دعوت عروسی هشدار دادهاند. در این روش، پیامی با لحن صمیمانه برای کاربران فرستاده میشود که از آنها میخواهد برای دیدن زمان مراسم یا آدرس تالار، فایل پیوست را روی گوشی نصب کنند. به نوشته این وبسایت، فایل ارسالی یک برنامه آلوده اندرویدی است که با هدف جاسوسی و سرقت بانکی توزیع میشود.
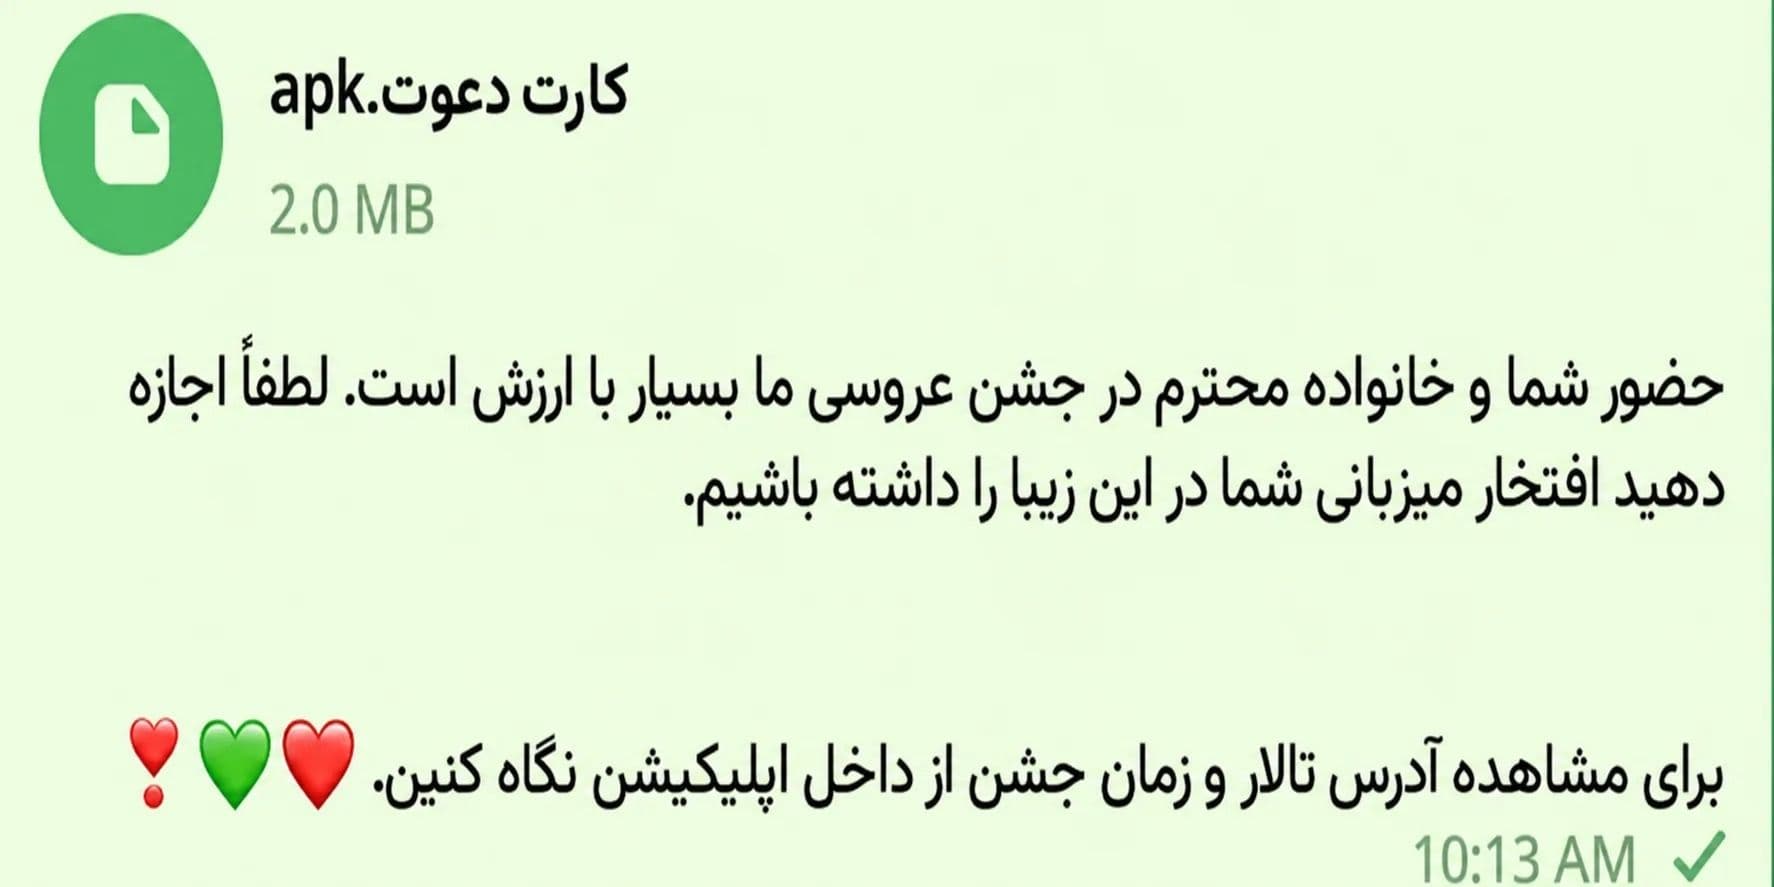
دعوتنامهای که اجازه نصب میخواهد
نقطه تعیینکننده این فریب، درخواست نصب برنامه است. کاربر انتظار دارد کارت دعوت را باز کند و جزئیات مراسم را بخواند، اما فایل APK، بسته نصب برنامه در اندروید است. نام و تصویر فایل میتوانند شبیه یک دعوتنامه باشند، اما کاری که از کاربر خواسته میشود، نصب نرمافزار روی گوشی است.
این جابهجایی، اساس مهندسی اجتماعی در چنین حملاتی است. مهاجم یک موقعیت آشنا میسازد و اقدام پرخطر را به بخشی طبیعی از آن تبدیل میکند: برای فهمیدن محل عروسی، اول این برنامه را نصب کن. کنجکاوی و اعتماد به پیام، فرصت بررسی فایل را از کاربر میگیرند.
این روشها، ادامه ترفندهایی است که پیشتر با عنوانهایی مانند ابلاغیه قضایی، یارانه، کالابرگ و عکس یادگاری به کار رفتهاند. موضوع پیام تغییر کرده، اما درخواست اصلی همان است: نصب فایلی که کاربر انتظار دارد محتوای دیگری در آن ببیند.
نام آشنا، فایل را امن نمیکند
پیام دعوت به عروسی وقتی از طرف یک آشنا برسد، باورپذیرتر میشود. دریافتکننده ممکن است پیش از توجه به نوع فایل، به رابطه خود با فرستنده تکیه کند. به همین دلیل، سوءاستفاده از حساب یک فرد میتواند راه دسترسی به اعتماد دوستان و بستگان او را هم باز کند.
البته که باید بدانیم حتی فایل دریافتی از یک آشنای معتمد را نباید بدون بررسی نصب کرد، زیرا ممکن است حساب او قبلاً آلوده یا تصاحب شده باشد. تماس مستقیم با فرستنده و پرسیدن درباره فایل، یکی از راههای بررسی اصالت پیام است.
در این موقعیت، دو پرسش جداگانه اهمیت دارند: آیا پیام را واقعاً همین فرد فرستاده است؟ و چرا دیدن جزئیات یک مراسم به نصب برنامه نیاز دارد؟ پاسخ مثبت به پرسش اول، بهتنهایی پاسخ پرسش دوم نیست.
اگر فایل نصب شده باشد، چه باید کرد؟
کسانی که این فایل را نصب کردهاند، حتما اینترنت گوشی را قطع کنند، برنامه مشکوک را اجرا نکنند و دسترسیهای آن را بررسی و برنامه را حذف کنند.
اهمیت این هشدار در تغییری است که کلاهبرداران در ظاهر پیام ایجاد کردهاند. برای ترغیب کاربر به نصب بدافزار، همیشه به تهدید مسدودشدن حساب یا وعده دریافت پول نیاز نیست؛ یک دعوت دوستانه هم میتواند همین نقش را بازی کند. در این روش، اعتماد به یک رابطه شخصی به اعتماد به نرمافزاری ناشناس تبدیل میشود؛ تصمیمی که پشت ظاهر معمولی یک کارت عروسی پنهان مانده است.